Model hodnotenia
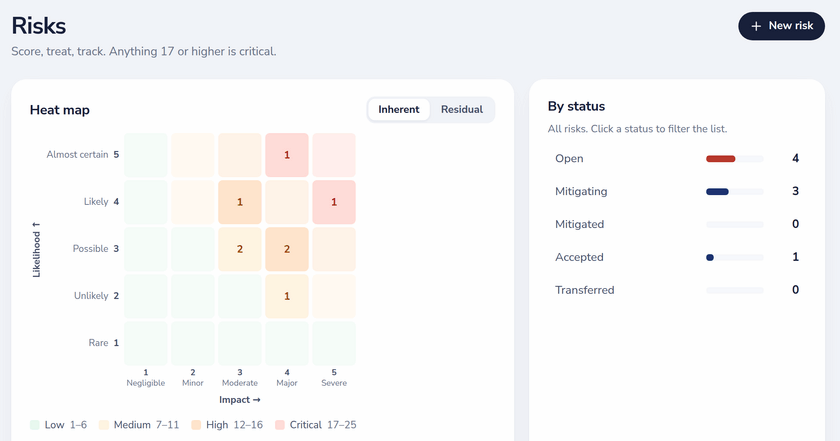
Každé riziko sa hodnotí na dvoch päťbodových stupniciach. Skóre je pravdepodobnosť vynásobená dopadom, takže je v rozsahu 1 až 25. Rovnaké pásma určujú farby v tepelnej mape, skóre v registri aj kontrolu pripravenosti pri kritických rizikách.
| Stupnica | 1 | 2 | 3 | 4 | 5 |
|---|---|---|---|---|---|
| Pravdepodobnosť | Zriedkavé | Nepravdepodobné | Možné | Pravdepodobné | Takmer isté |
| Dopad | Zanedbateľný | Malý | Stredný | Veľký | Závažný |
| Pásmo | Skóre | Zobrazenie |
|---|---|---|
| Nízke | 1-6 | Zelená bunka a skóre |
| Stredné | 7-11 | Jantárová |
| Vysoké | 12-16 | Oranžová |
| Kritické | 17-25 | Červená; Prepare for Audit kontroluje, že každé kritické riziko má plán zmiernenia |
Inherentné a zvyškové riziko
Každý záznam rizika uchováva dve hodnotenia s vlastnými poliami: inherentné riziko pred ošetrením (inherentLikelihood, inherentImpact, inherentScore) a zvyškové riziko po ošetrení (residualLikelihood, residualImpact, residualScore). Zvyškové skóre zostáva prázdne, kým ho neohodnotíte, a formulár ukladá obe zvyškové hodnoty len spoločne, takže napoly vyplnené hodnotenie sa do registra nedostane.
V registri každý riadok ukazuje inherentné skóre so zvyškovým skóre vedľa (napríklad 20 → 6), vlastníka, stav a zvolené ošetrenie.
Interaktívna tepelná mapa 5×5
- Prepínajte tepelnú mapu medzi inherentným a zvyškovým rizikom jedným prepínačom.
- Každá bunka počíta aktívne riziká s danou pravdepodobnosťou a dopadom. Aktívne znamená každý stav okrem Zmiernené, takže prijaté a prenesené riziká zostávajú viditeľné.
- Kliknutím na bunku vyfiltrujete register presne na tieto riziká; ďalším kliknutím filter zrušíte.
- V režime zvyškového rizika popis uvádza, koľko aktívnych rizík ešte nemá zvyškové skóre, takže medzery v hodnotení sú vidieť, namiesto toho, aby potichu chýbali.
- Vedľa tepelnej mapy slúži rozpad podľa stavu (otvorené, zmierňuje sa, zmiernené, prijaté, prenesené) zároveň ako filter.
Ošetrenie, stav a termíny
Možnosti ošetrenia vychádzajú z ISO 27005: zmierniť (znížiť pravdepodobnosť alebo dopad), prijať (niesť ho, zdokumentovane), preniesť (poistenie alebo tretia strana) alebo vyhnúť sa (ukončiť činnosť). Stav sa sleduje zvlášť: otvorené, zmierňuje sa, zmiernené, prijaté alebo prenesené.
- Plán zmiernenia až so 4 000 znakmi a termín zmiernenia pri každom riziku.
- Termíny sa v registri zobrazujú ako blížiace sa alebo po termíne, kým riziko nie je zmiernené, prijaté alebo prenesené.
- Zoraďte podľa skóre, termínu alebo vlastníka a vyhľadávajte v názve, popise, vlastníkovi, zmiernení a zdôvodnení prijatia.
Prijatie rizika so schvaľovateľom a zdôvodnením
Prijatie rizika, či už nastavením stavu na Prijaté, alebo voľbou ošetrenia Prijať, si vyžaduje písomné zdôvodnenie. Server zmenu bez neho odmietne. Dazr potom sám zaznamená acceptedBy a acceptedAt podľa prihláseného správcu, ktorý zmenu uložil: prehliadač tieto polia nemôže nastaviť ani spätne datovať. Ak riziko neskôr stav Prijaté opustí, pečiatka prijatia sa vymaže, takže starý podpis nikdy nepokrýva nové rozhodnutie.
Okno rizika ukazuje výsledok zrozumiteľne: Prijal(a) meno@firma.eu dňa 12. septembra 2026.
Vlastníci, roly a história
- Vlastník rizika (
ownerEmail) je oddelený od osoby, ktorá riziko zadala (createdBy), ako očakáva kapitola 6.1.3 ISO 27001. - Vlastníci a správcovia register upravujú; členovia a externí audítori môžu každé riziko otvoriť len na čítanie.
- História: každá zmena pridá záznam s tým, kto a kedy, až 200 revízií na riziko, takže prehodnocovanie v priebehu rokov zostáva dohľadateľné.
- Protokol aktivít pracovného priestoru zaznamenáva každú udalosť
risk.created,risk.updated(vrátane zmeny stavu z a na) arisk.deleted.
Väzby na ochranu osobných údajov, opatrenia a reporting
- DPIA: riziko v DPIA môže odkazovať na riziko v registri. Riziko ukazuje, ktoré DPIA naň odkazujú, a pred zmazaním vás najprv varuje. PDF DPIA vytlačí prepojené riziko s jeho skóre, zvyškovým skóre a stavom.
- Vyhlásenie o aplikovateľnosti: „Vyžadované posúdením rizík“ je jedným z dôvodov zaradenia pri každom opatrení.
- Prepare for Audit kontroluje, že register je vyplnený a že každé kritické riziko má plán zmiernenia.
- Export: register rizík je jedným z exportov do Excelu a CSV, od Basic.
- Audítori vidia register vo vlastnom portáli len na čítanie (Pro a Enterprise).
- REST API a webhooky (Enterprise): vypisujte a čítajte riziká, filtrujte podľa stavu alebo minimálneho skóre a prijímajte udalosti
risk.createdarisk.updatedvo vlastnom softvéri.