Čo je Cyber Resilience Act?
Cyber Resilience Act (nariadenie (EÚ) 2024/2847) stanovuje pravidlá kybernetickej bezpečnosti pre produkty s digitálnymi prvkami: hardvér a softvér, ktoré sa pripájajú k zariadeniu alebo sieti, vrátane ich diaľkového spracovania údajov. Výrobcovia navrhujú produkty podľa základných požiadaviek prílohy I, riešia zraniteľnosti počas celého obdobia podpory, hlásia závažné bezpečnostné udalosti a preukazujú zhodu skôr, ako umiestnia označenie CE.
Kedy sa CRA uplatňuje
- 10. decembra 2024: nariadenie nadobudlo účinnosť.
- 11. júna 2026: pravidlá pre notifikované subjekty (kapitola IV).
- 11. septembra 2026: hlásenie aktívne zneužívaných zraniteľností a závažných incidentov (článok 14), aj pre produkty uvedené na trh pred 11. decembrom 2027.
- 11. decembra 2027: všetky ostatné povinnosti vrátane základných požiadaviek, posudzovania zhody a označenia CE.
ENISA spustila jednotnú platformu na podávanie správ 11. septembra 2026. Komisia opísala kategórie dôležitých a kritických produktov vo vykonávacom nariadení (EÚ) 2025/2392 a v júli 2026 zverejnila usmernenia k uplatňovaniu CRA. Zdroj: nariadenie (EÚ) 2024/2847 na EUR-Lex.
Na koho sa vzťahuje
- Výrobcovia hardvéru a softvéru sprístupňovaného na trhu EÚ, za odplatu alebo bezplatne, v rámci obchodnej činnosti
- Dovozcovia a distribútori, ktorí pred predajom kontrolujú označenie CE, dokumentáciu a kontaktné údaje
- Kto predáva produkt pod vlastným menom alebo ho podstatne zmení, stáva sa výrobcom
- Správcovia softvéru s otvoreným zdrojovým kódom, s vlastným, miernejším režimom (článok 24)
Triedy produktov a posudzovanie zhody
Rozhoduje základná funkcia produktu. Slobodný softvér s otvoreným zdrojovým kódom z prílohy III môže využiť vnútornú kontrolu, ak je jeho technická dokumentácia verejná.
Hlásenia podľa článku 14
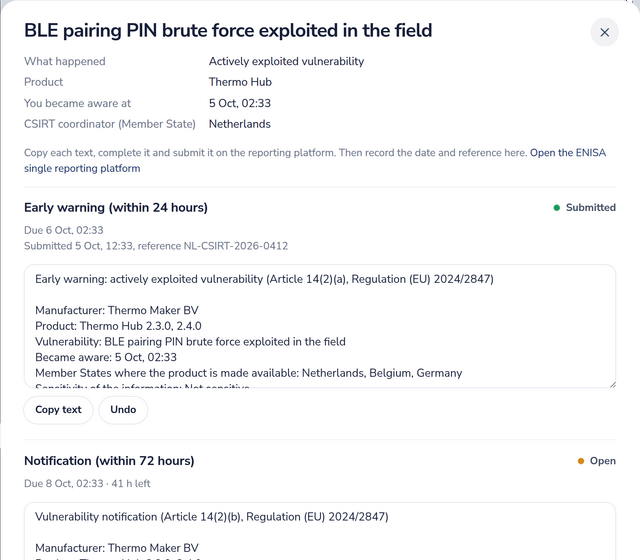
- Včasné varovanie do 24 hodín od zistenia aktívne zneužívanej zraniteľnosti alebo závažného incidentu.
- Oznámenie do 72 hodín, s povahou zneužitia alebo incidentu a prijatými opatreniami.
- Záverečná správa najneskôr 14 dní po sprístupnení opravy zraniteľnosti alebo mesiac po oznámení incidentu.
Hlásenia sa podávajú cez jednotnú platformu ENISA na podávanie správ tímu CSIRT určenému ako koordinátor v členskom štáte vašej hlavnej prevádzkarne. Informujete aj dotknuté osoby.
Hlavné opatrenia CRA, ktoré Dazr pokrýva
Ako Dazr pomáha s CRA
Dazr Compliance je platforma na riadenie súladu (softvér GRC) hostovaná v EÚ pre európske organizácie každej veľkosti, od päťčlenného tímu po veľký podnik. Cyber Resilience Act je jedným z jej dvanástich rámcov: 42 opakovaných opatrení a modul produktov. V praxi to znamená:
- Register produktov s verziami, obdobím podpory, postupom posudzovania zhody, označením CE a stavom vyhlásenia
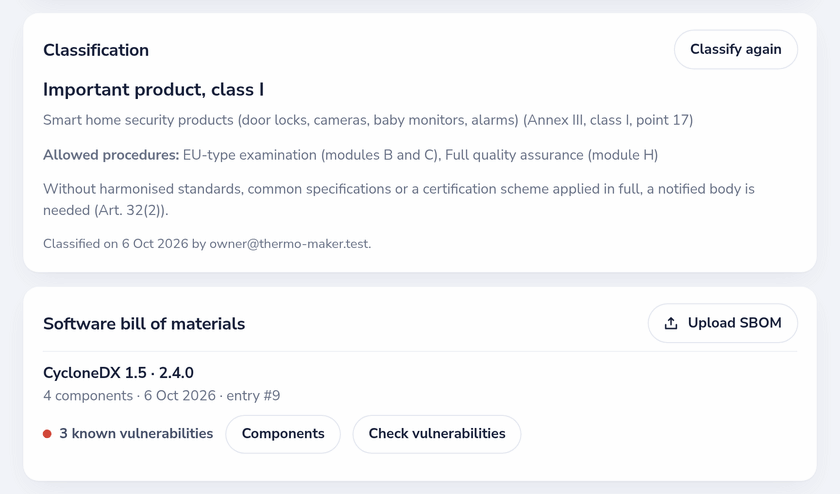
- Riadená klasifikácia podľa článku 2 a príloh III a IV, ktorá ukazuje, ktoré postupy posudzovania zhody sú prípustné
- Nahratie SBOM (CycloneDX alebo SPDX v JSON) s komponentmi, licenciami a kontrolou známych zraniteľností v OSV.dev
- Zraniteľnosti s identifikátormi CVE a GHSA, dotknutými a opravenými verziami a stavom zverejnenia
- Hlásenia podľa článku 14 s priebežnými lehotami 24 hodín, 72 hodín a záverečnej správy, návrhom textu pre každú fázu a pripomienkami e-mailom
- Technická dokumentácia (príloha VII) a EÚ vyhlásenie o zhode (príloha V) v PDF a k tomu politika koordinovaného zverejňovania zraniteľností na schválenie v časti Politiky
Zapečatený záznam dôkazov
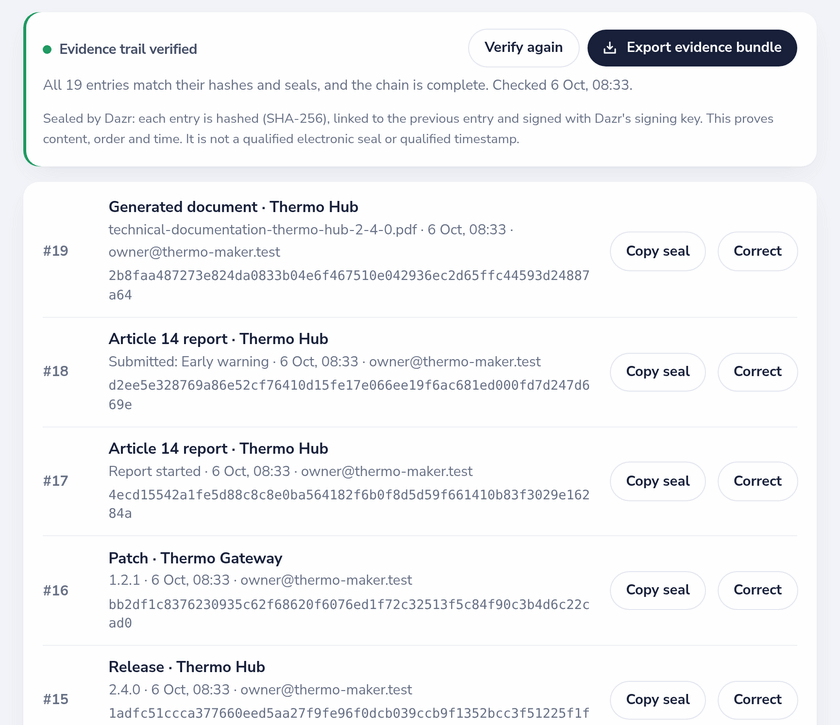
Všetko, čo v module CRA zaznamenáte, sa stane položkou vášho záznamu dôkazov: produkty, klasifikácie, SBOM, vydania a opravy, zraniteľnosti, hlásenia a vytvorené dokumenty. Každá položka má haš SHA-256, obsahuje haš predchádzajúcej položky a je podpísaná spoločnosťou Dazr. Položky sa nikdy neupravujú; oprava je nová položka, ktorá odkazuje na pôvodnú. Ak položku zmeníte, odstránite alebo presuniete, overenie zlyhá.
- Portál na požiadanie overí celý reťazec a každý podpis
- Balík dôkazov obsahuje položky, súbory, podpisy, verejné kľúče, čitateľný súhrn v PDF a malý overovací program, ktorý funguje offline
- Orgány dohľadu nad trhom a notifikované subjekty môžu balík skontrolovať bez prístupu do vášho pracovného priestoru
„Zapečatené spoločnosťou Dazr“ znamená, že podpisový kľúč Dazr potvrdzuje obsah, poradie a čas. Nejde o kvalifikovanú elektronickú pečať ani kvalifikovanú časovú pečiatku podľa nariadenia eIDAS.
Overenie pečate
Vložte pečať, súbor manifest.jws z balíka dôkazov alebo haš položky. Dazr skontroluje podpis a potvrdí, či ho vydal. Nič iné sa neodosiela ani nezobrazuje.
Na čo sa pozerajú orgány dohľadu nad trhom
Na odôvodnenú žiadosť orgány požadujú technickú dokumentáciu, EÚ vyhlásenie o zhode a v prípade potreby SBOM. Kontrolujú, či klasifikácia a postup posudzovania zhody zodpovedajú produktu, či boli zraniteľnosti včas riešené a nahlásené a či sa dodržiava obdobie podpory. Dazr uchováva všetko na jednom mieste, najmenej desať rokov alebo počas obdobia podpory.
Späť na úplný prehľad Dazr Compliance › | Zaregistrovať sa zadarmo ›