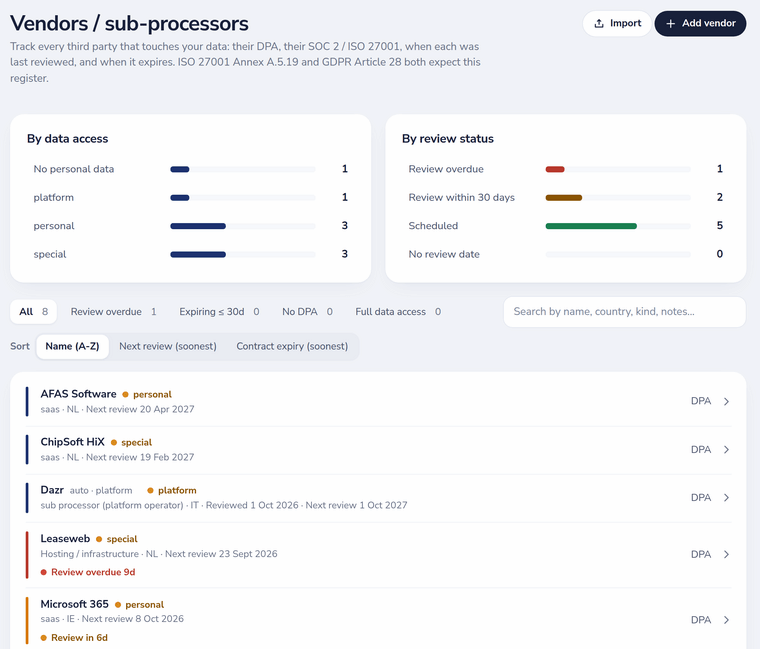
Register dodávateľov a sprostredkovateľov
Príloha A.5.19 ISO 27001 aj článok 28 GDPR očakávajú register tretích strán, na ktoré sa spoliehate. Každý dodávateľ zaznamenáva svoj typ (SaaS, hosting, platby a ďalšie), krajinu, údaje, ku ktorým má prístup (žiadne, osobné alebo osobitné kategórie), odkaz na zmluvu o spracúvaní a svoje certifikáty, ako je ISO 27001 alebo SOC 2, poznámky, dátum ďalšej revízie a dátum vypršania zmluvy.
- Dva grafy ukazujú dodávateľov podľa prístupu k údajom a podľa stavu revízie: po termíne, do 30 dní, naplánované alebo bez dátumu.
- Filtrujte podľa revízie po termíne, zmluvy vyprší do 30 dní, bez zmluvy o spracúvaní alebo plného prístupu k údajom; zoraďte podľa názvu, ďalšej revízie alebo vypršania zmluvy.
- Revízie dodávateľov na rade prichádzajú v rovnakom dennom súhrne ako vypršiavajúce dôkazy.
Inventár aktív
Jeden inventár pre hardvér, aplikácie, databázy a ďalšie aktíva, každé s vlastníkom, kritickosťou a klasifikáciou. Aktíva sa prepájajú so spracovateľskými činnosťami, rizikami, procesmi a opatreniami, takže vidíte, čo od čoho závisí.
Import, export a stránka dôveryhodnosti
- Sťahujte registre dodávateľov a aktív do Excelu a CSV od Basic vyššie.
- V Enterprise importujte existujúce registre z Excelu alebo CSV s mapovaním stĺpcov a náhľadom.
- Vyberte, ktorí dodávatelia sa zobrazia ako sprostredkovatelia na vašej verejnej stránke dôveryhodnosti.
- Audítori čítajú oba registre vo vlastnom portáli; udalosti dodávateľov odchádzajú v Enterprise ako webhooky.