Čo je PCI DSS?
PCI DSS v4.0 (Payment Card Industry Data Security Standard). Obchodníci, poskytovatelia služieb, spracovatelia platieb a každá organizácia, ktorá ukladá, spracúva alebo prenáša údaje o držiteľoch kariet: e-commerce, platobné platformy, fintech, pohostinstvo, zdravotníctvo s platbami kartou na mieste.
Na koho sa vzťahuje
- Obchodníci v e-commerce prijímajúci platby kartou online
- Platformy SaaS so vstavanými platobnými tokmi (často úroveň 4 alebo rozsah poskytovateľa služieb)
- Poskytovatelia platobných služieb, ISV, platobní sprostredkovatelia
- Pohostinstvo a maloobchod s platobnými terminálmi na mieste
- Poskytovatelia zdravotnej starostlivosti s platbami kartou na mieste
Hlavné opatrenia PCI DSS pokryté v Dazr
Požiadavky 1–2Bezpečnosť siete: firewally, bezpečné konfigurácie, segmentácia prostredia s údajmi o držiteľoch kariet (CDE).
Požiadavky 3–4Ochrana údajov o držiteľoch kariet: minimalizácia ukladania, šifrovanie uložených aj prenášaných údajov.
Požiadavky 5–6Riadenie zraniteľností: antimalvér, bezpečný vývoj, riadenie zmien.
Požiadavky 7–9Riadenie prístupu: potreba poznať, jedinečné ID, MFA, fyzický prístup.
Požiadavky 10–11Monitorovanie a testovanie: protokolovanie a monitorovanie, skeny ASV (štvrťročne), interné skeny zraniteľností, penetračné testy (ročne), monitorovanie integrity súborov.
Požiadavka 12Politika informačnej bezpečnosti, posúdenie rizík, reakcia na incidenty, riadenie tretích strán, školenie bezpečnostného povedomia.
Na čo sa audítori pozerajú
Posudzovatelia PCI DSS overujú vzorkou dôkazy naprieč 12 požiadavkami za auditné obdobie: štvrťročné skeny ASV skutočne prebehli, ročné penetračné testy sa uskutočnili, segmentácia je preukázateľne účinná, revízie prístupov boli vykonané, riadenie zmien bolo dodržané. Dazr je evidenčný systém.
Ako Dazr pomáha s PCI DSS
S Dazr Compliance môžete:
- Udržiavajte rozsah CDE a diagram dátových tokov aktuálny, so systémami CDE v inventári aktív
- Sledujte štvrťročné skeny ASV a ročné penetračné testy ako opakované opatrenia s dôkazmi od dodávateľov
- Veďte poskytovateľov služieb tretích strán v registri dodávateľov, s maticou zodpovedností prepojenou ako dôkaz
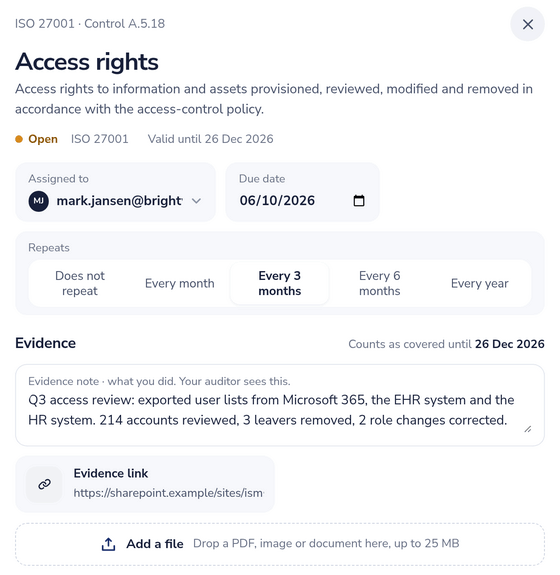
- Vykonávajte revízie prístupov v pravidelnom intervale s rozsahom podľa rolí a komponentov CDE
- Odovzdajte QSA pohľad len na čítanie na vzorkovanie RoC, alebo auditnú stopu v jedinom PDF
Späť na úplný prehľad Dazr Compliance › | Zaregistrovať sa zadarmo ›