Un logiciel de conformité européen.
Chaque mesure a un responsable, chaque échéance est décomptée, chaque audit est prêt. 15 référentiels, d’ISO 27001, du RGPD et de NIS2 jusqu’à CyFun et au Cyber Resilience Act, dans un espace de travail hébergé dans l’UE.
Gratuit pour un utilisateur. Sans carte bancaire.
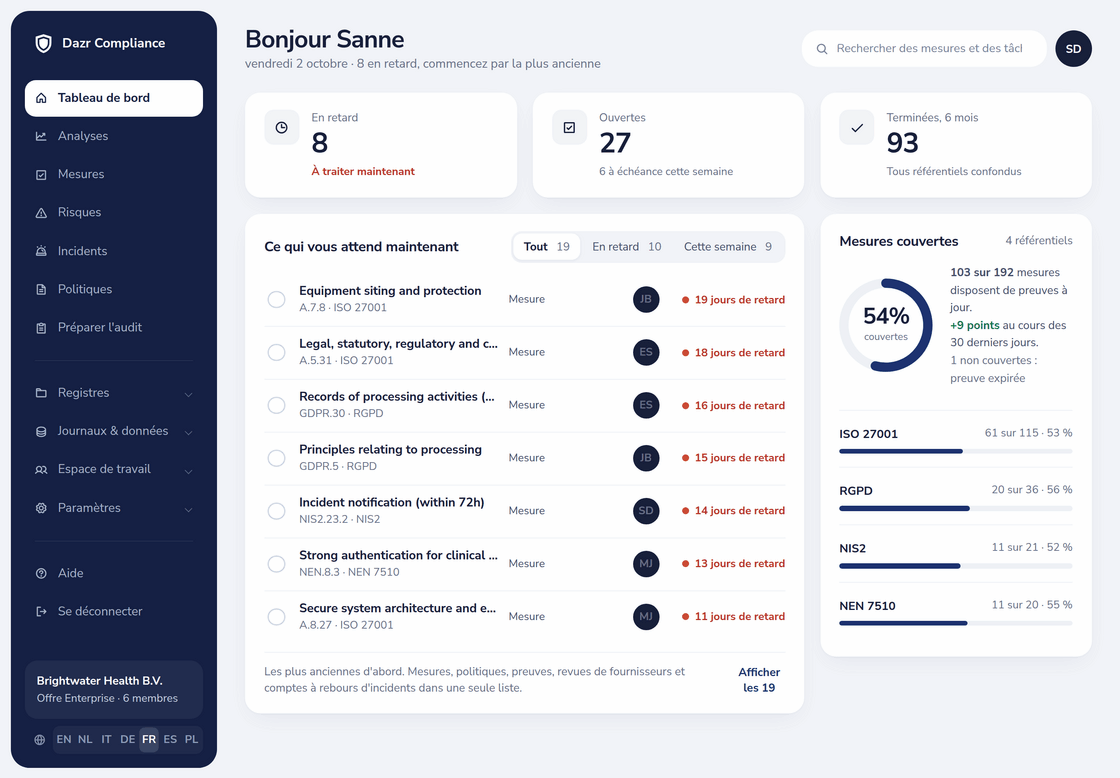
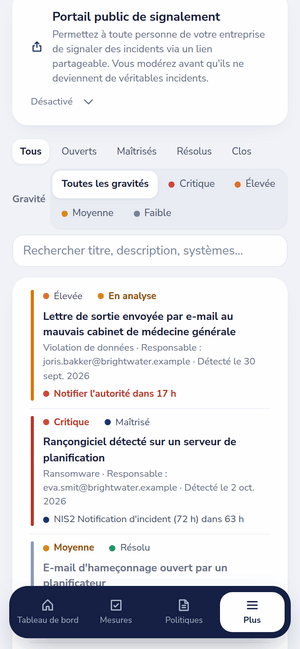
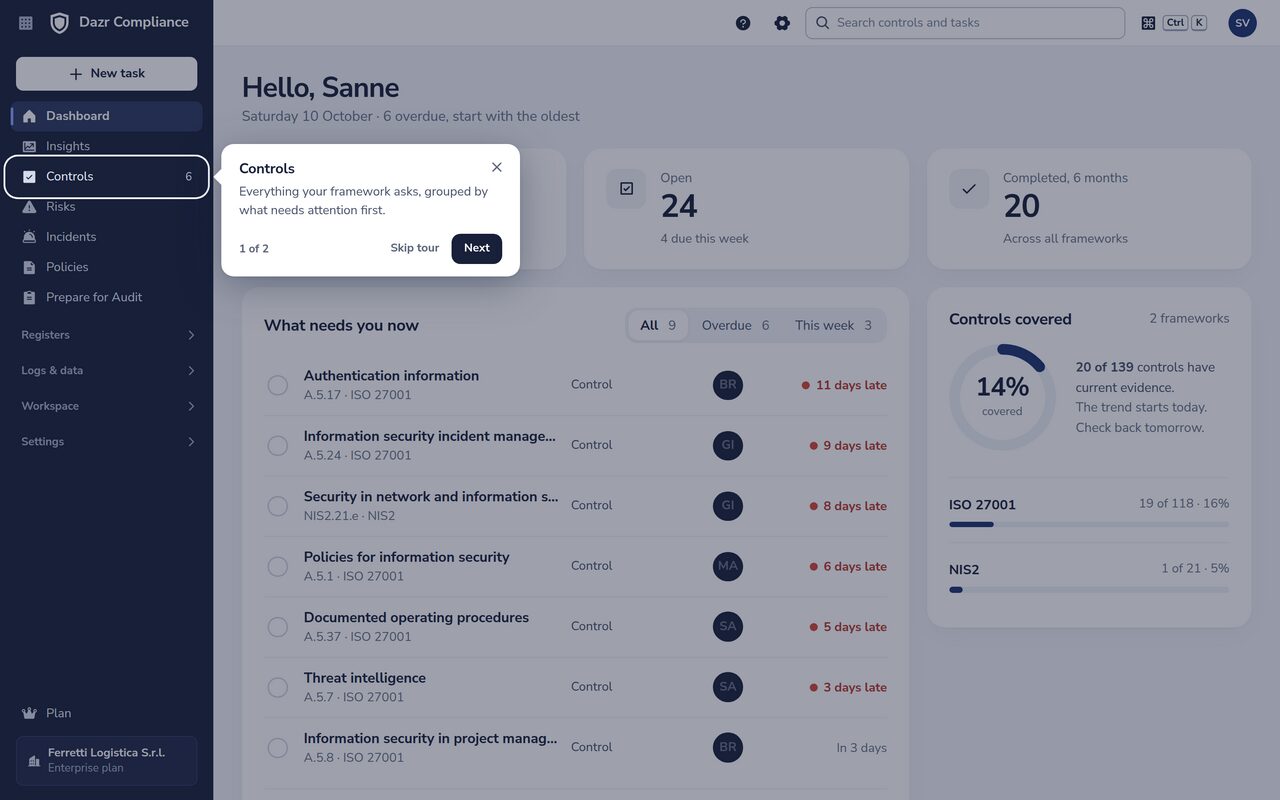
Le tableau de bord : travail en retard, cette semaine et couverture par référentiel. À droite, le registre des incidents sur téléphone.
Ajoutez des référentiels sans tout reconstruire. ISO 27001:2022 comprend les 93 mesures de l’Annexe A et les clauses 4 à 10. Pour NIS2 en Italie et en Tchéquie, les mesures de base de l’ACN et les mesures du NÚKIB des décrets 409/2025 et 410/2025 sont aussi des référentiels prêts à l’emploi.
De vrais écrans.
D’un espace de travail de démonstration. Cliquez sur un onglet pour changer.
Chaque mesure a un responsable et suit son calendrier.
Chaque mesure comporte une description, une recommandation et une cadence de revue. Désignez un responsable, joignez des preuves et fixez leur durée de validité, puis reliez la mesure aux risques, politiques et processus qu’elle couvre. Les rappels, les relances hebdomadaires en cas de retard et un récapitulatif quotidien des expirations maintiennent le rythme, avec ou sans consultant.
SMSI et mesures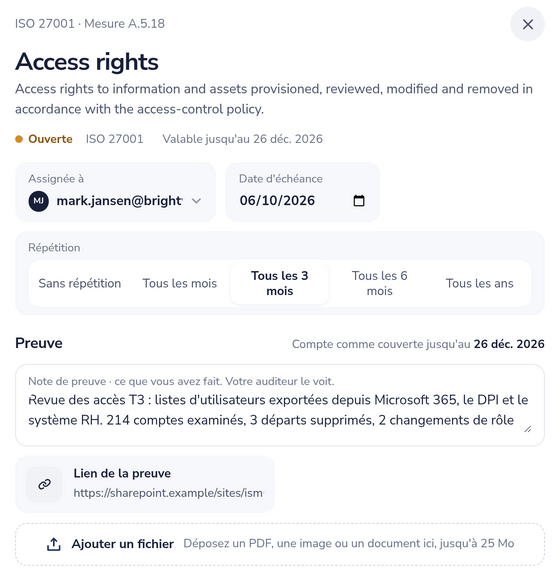
Voyez le risque avant et après les mesures.
Évaluez la probabilité et l’impact sur des échelles à 5 niveaux, inhérent et résiduel côte à côte. Choisissez un traitement, un responsable et une échéance. L’acceptation d’un risque enregistre la justification et la personne qui l’approuve, horodatée par le serveur.
Gestion des risques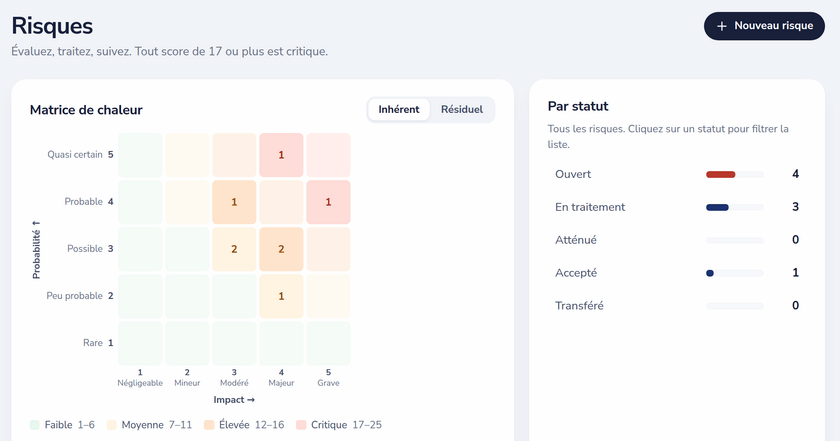
Chaque échéance, décomptée.
Enregistrez un incident et les comptes à rebours démarrent : 72 heures pour l’Art. 33 RGPD ; 24 heures, 72 heures et un mois pour NIS2. Un vérificateur fondé sur le règlement (UE) 2024/2690 signale les incidents significatifs. Avec Enterprise, une page de signalement publique alimente votre file de traitement.
Gestion des incidents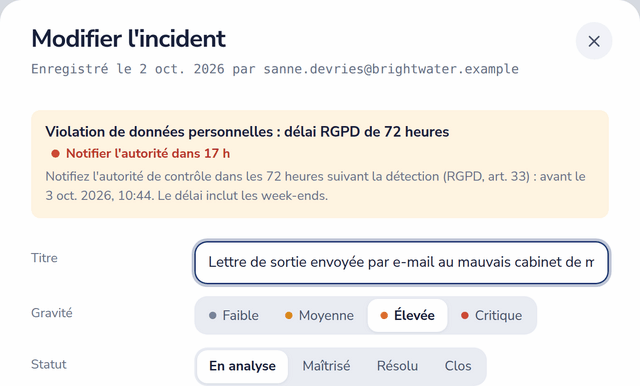
Donnez une connexion à votre auditeur.
Invitez un auditeur pour 1 à 60 jours. L’auditeur se connecte avec un code à usage unique et lit tous les registres, avec la possibilité de commenter. Exportez la déclaration d’applicabilité approuvée et un PDF de piste d’audit ; avec Enterprise, Préparer l’audit évalue votre niveau de préparation.
Gestion des audits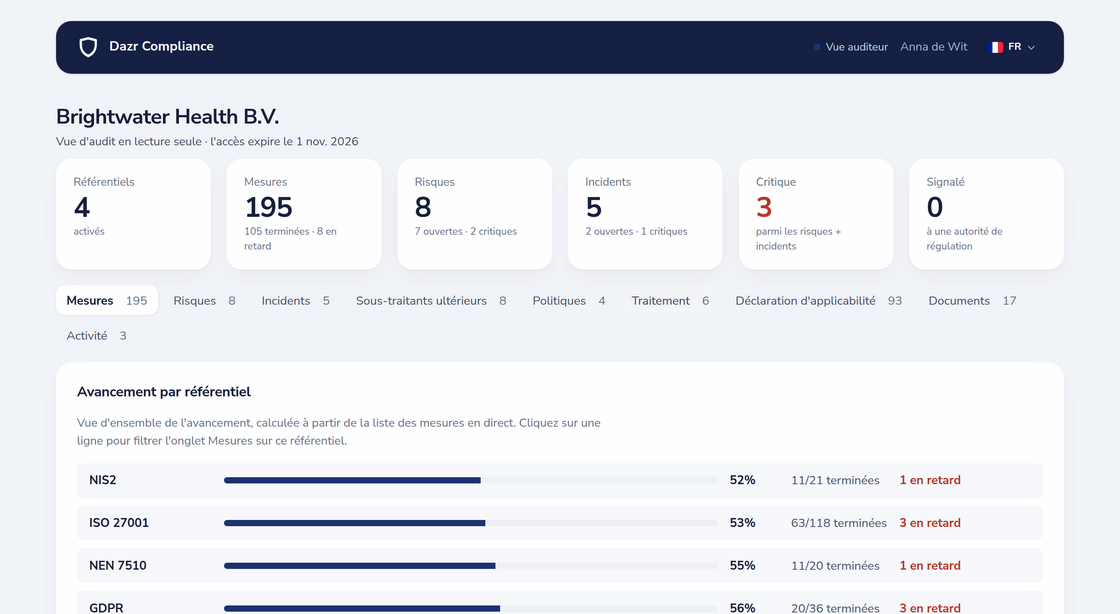
Des registres de confidentialité qui restent à jour.
Tenez le registre de l’Art. 30 et vos AIPD reliés aux fournisseurs et aux risques qui en sont à l’origine. Chaque fournisseur porte son accord de sous-traitance, ses certificats, son accès aux données et une date de revue qui vous le rappelle.
Confidentialité (registre des traitements et AIPD)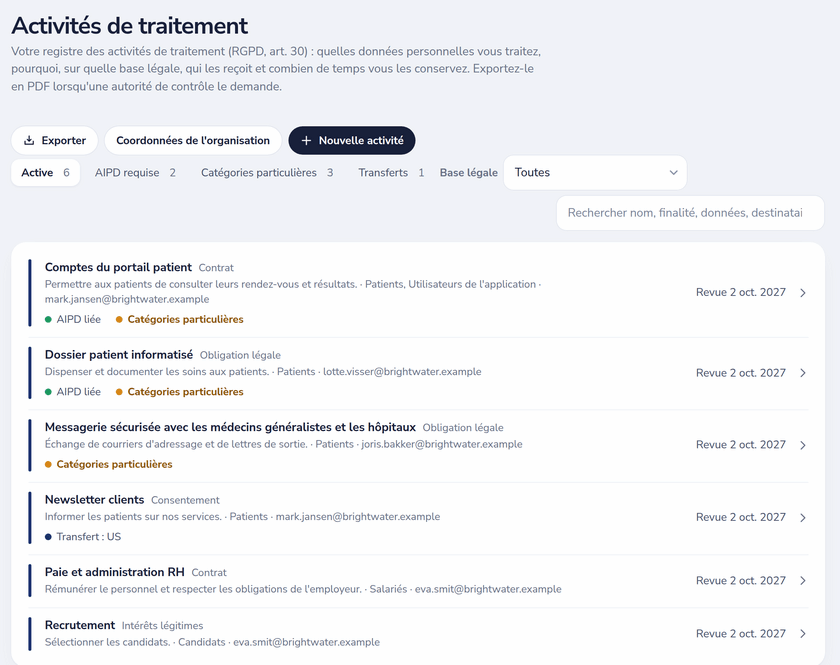
Des politiques que l’on lit vraiment.
Partez d’un modèle, validez, publiez et voyez par version qui en a pris connaissance. Répondez une seule fois aux questionnaires de sécurité des clients sur une page de confiance et partagez un seul lien ; les réponses sensibles attendent votre validation.
Gestion des politiques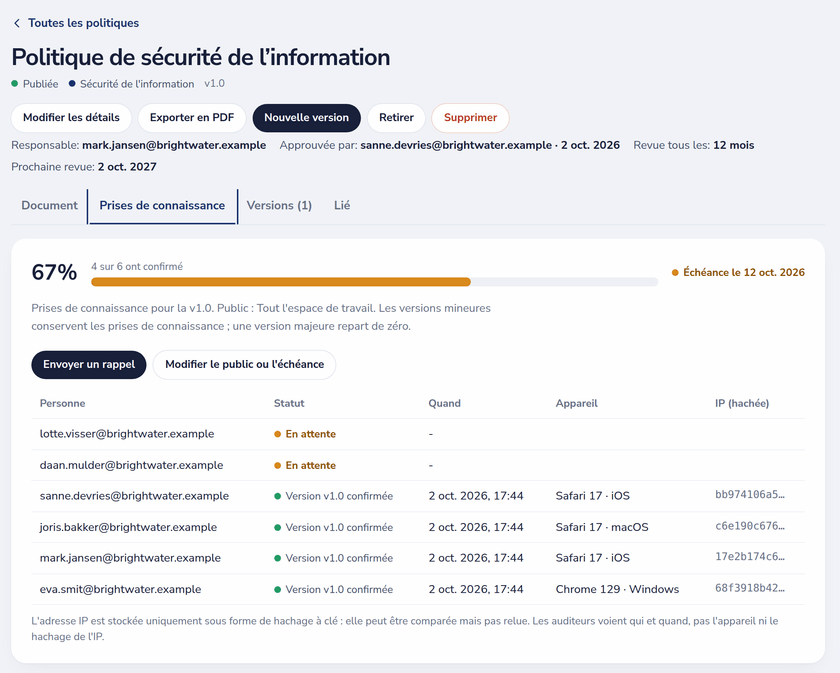
Une plateforme, neuf modules.
Chacun avec sa propre page et sa fiche descriptive.
Sécurité et achats.
- Éditeur
- Dazr, Italie (TVA IT 02801250065)
- Conçu pour
- Prestataires de soins, organismes publics, entités financières, fournisseurs SaaS, prestataires de services gérés, ainsi que fabricants d’appareils et de produits soumis au Cyber Resilience Act
- Prise en main
- Connexion en libre-service ; mise en œuvre guidée avec Enterprise
Apprendre sur le vrai écran.
Prendre en charge votre première mesure, rédiger votre première politique ou simuler un incident : ouvrez Aide, le ? en haut, et une visite guidée vous montre chaque étape sur le vrai écran, dans votre langue.
Pour tout le reste, le centre d’aide a un article pas à pas avec de vraies captures d’écran.
Des tarifs publics.
Par mois, HT. Facturation mensuelle, résiliable à tout moment.
Plusieurs entités, des intégrations sur mesure ou un responsable de la réussite client dédié ? Custom est proposé sur devis. Comparer toutes les fonctionnalités
Qui est derrière Dazr.
Une entreprise européenne de logiciels indépendante.
Dazr est une entreprise de logiciels immatriculée en Italie. Elle est indépendante et autofinancée, et Dazr Suite est son produit principal. Les prix, les offres, les sous-traitants ultérieurs et les mesures de sécurité sont publics : vous pouvez vérifier ce que vous achetez avant de parler à qui que ce soit.
À propos de Dazr · Presse · Centre de confiance · Dazr comparé
- Entreprise
- Dazr, Arquata Scrivia, Italie
- Financement
- Indépendante et autofinancée
Découvrez-le avec vos référentiels.
Connectez-vous avec Google, Microsoft ou votre e-mail professionnel, sans carte bancaire. Ou réservez une démo avec notre équipe.
Outils et guides gratuits : un calculateur de délai de notification des violations, des vérifications NIS2 d’incident significatif et de périmètre, un estimateur d’audit ISO 27001, des guides sur NIS2, DORA, l’AI Act et le CRA, et des pages pays pour les Pays-Bas, l’Italie, la Pologne et la Belgique (Nederlands, français).