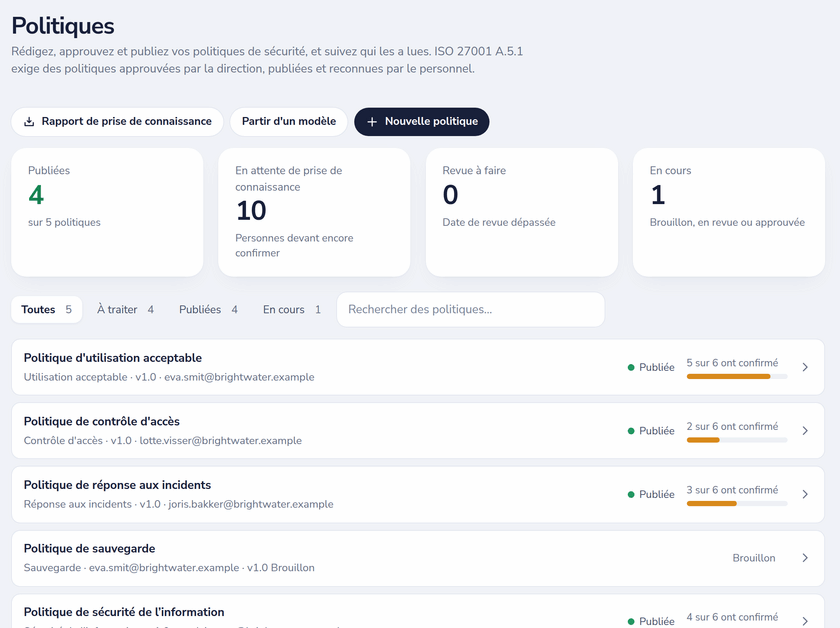
Partir d’un modèle
9 modèles vous évitent la page blanche : sécurité de l’information, usage acceptable, contrôle d’accès, réponse aux incidents, sauvegarde, mots de passe, télétravail, politique fournisseurs et divulgation coordonnée des vulnérabilités. Chacun est disponible en anglais, néerlandais, italien, allemand, français, espagnol, polonais, portugais, roumain, tchèque, slovaque, danois, suédois et norvégien et reprend le nom de votre entreprise et le responsable de la politique. Modifiez-les librement ou joignez votre propre document à une version.
Versions et approbation
- Un brouillon est soumis à approbation ; un approbateur l’approuve ou le renvoie avec une note.
- Les versions publiées sont numérotées. Une version majeure ouvre un nouveau cycle de prise de connaissance ; une version mineure conserve celles déjà données.
- Chaque politique a un responsable, une catégorie, une périodicité de revue et une date de prochaine revue.
- Liez une politique aux mesures qu’elle soutient, d’un référentiel à l’autre, et retrouvez-la dans le même graphe de liens que les risques et les processus.
- Exportez n’importe quelle version en PDF ; retirez une politique quand elle est remplacée et restaurez-la si nécessaire.
Prise de connaissance par personne
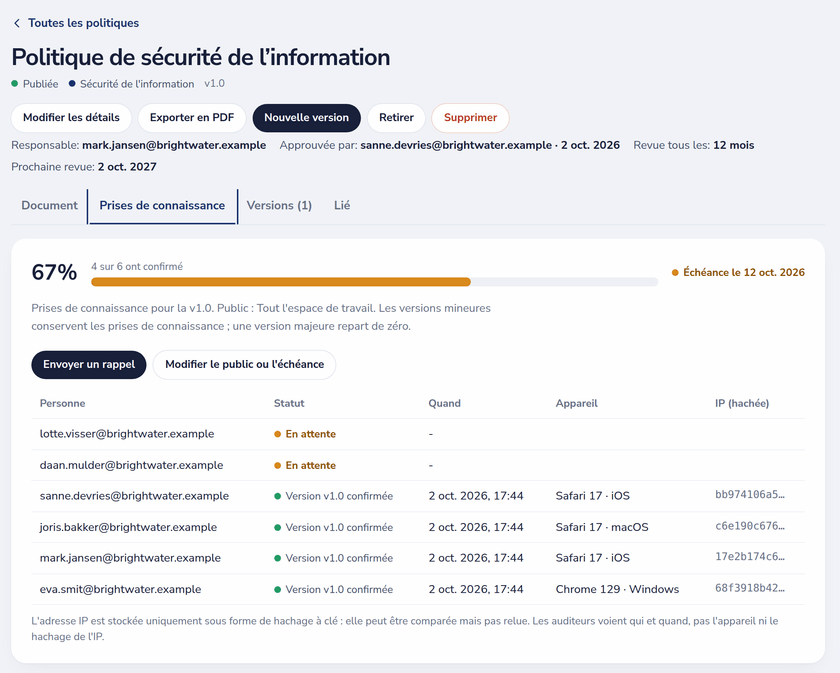
Publiez à tout l’espace de travail, à des rôles choisis ou à des personnes nommées, avec une échéance. Chaque personne voit les politiques qui l’attendent et confirme la version qu’elle a lue. Dazr enregistre qui a confirmé quelle version et quand, ainsi que l’appareil et un hash à clé de l’adresse IP, qui permet un rapprochement mais pas une lecture. Les auditeurs voient qui et quand, pas l’appareil ni le hash.
Envoyez un rappel en un clic ; après l’échéance, les rappels partent chaque semaine jusqu’à ce que tout le monde ait confirmé. Exportez la liste des prises de connaissance par version. Le suivi de la prise de connaissance est inclus dans Pro et Enterprise.