Qu’est-ce que l’ISO 27001 ?
ISO/IEC 27001:2022. Entreprises SaaS B2B, cabinets de conseil, services financiers, santé et toute organisation dont les clients demandent un certificat ISO 27001 lors des achats.
Qui doit s’y conformer
- Entreprises SaaS B2B dont les clients exigent l’ISO 27001 lors des achats
- Prestataires de services gérés (MSP) et cabinets de conseil
- Services financiers et fintech se préparant à DORA en plus de l’ISO 27001
- Organisations de santé superposant la NEN 7510 à l’ISO 27001
Principales mesures ISO 27001 couvertes par Dazr
A.5 Organisationnelles37 mesures couvrant les politiques, les rôles, les relations avec les fournisseurs, le renseignement sur les menaces, la réponse aux incidents.
A.6 Personnes8 mesures sur la sélection, les conditions d’emploi, la sensibilisation, le processus disciplinaire.
A.7 Physiques14 mesures sur le périmètre, les équipements, la mise au rebut sécurisée, le bureau propre.
A.8 Technologiques34 mesures sur le contrôle d’accès, la cryptographie, la journalisation, la gestion des vulnérabilités, la continuité informatique.
Ce que cherchent les auditeurs
Un audit d’étape 1 est une revue documentaire ; l’étape 2 est un échantillonnage de preuves. Dazr est conçu autour de l’étape 2 : chaque mesure revient avec un responsable, des preuves et une entrée dans le journal d’activité à son achèvement.
Comment Dazr aide pour l’ISO 27001
Avec Dazr Compliance, vous pouvez :
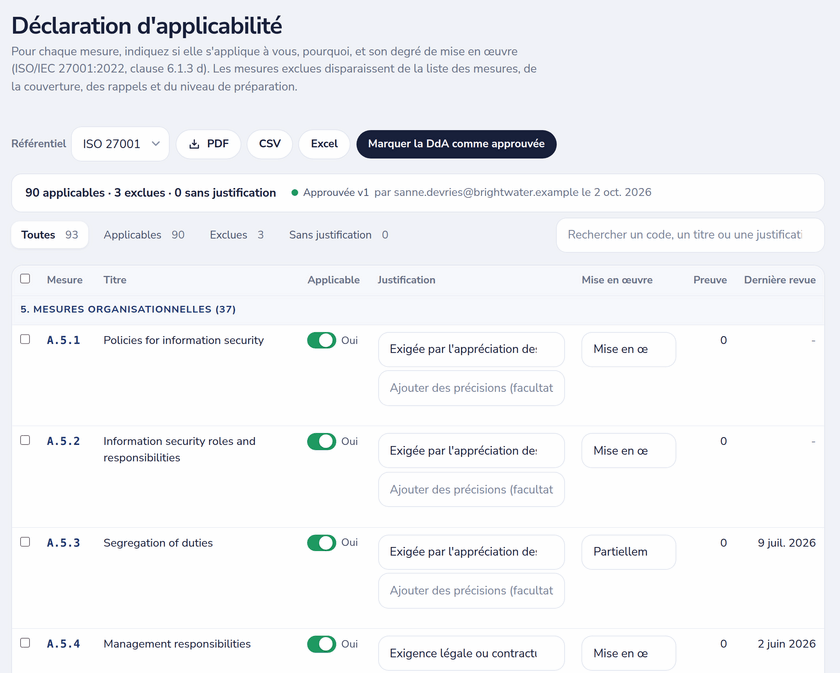
- Tenir la déclaration d’applicabilité dans le portail : applicabilité et justification par mesure, versions approuvées, export PDF et XLSX
- Mener les revues d’accès trimestrielles, les revues de direction annuelles et les revues de traitement des risques selon la périodicité prévue, avec rappels par e-mail
- Tenir le registre des risques avec matrices de chaleur inhérent et résiduel, options de traitement et acceptation des risques consignée (à partir de Pro)
- Exploiter le registre des incidents avec les champs de notification à l’autorité
- Remettre à l’auditeur une vue en lecture seule pour l’échantillonnage de l’étape 2, ou une piste d’audit en un seul PDF
Retour à la présentation complète de Dazr Compliance › | Inscription gratuite ›