Accueil › Référentiels › SOC 2

Préparation à l’audit SOC 2.

Les Trust Services Criteria deviennent 51 mesures récurrentes avec responsables et preuves. Revues des accès, gestion des changements et revues des fournisseurs suivent le calendrier, hébergées dans l’UE. Inclus dès Pro, 99 € par mois.

En un coup d’œil

  • Common Criteria (sécurité): CC1 à CC9 : environnement de contrôle, communication, évaluation des risques, supervision, activités de contrôle, accès logique et physique, exploitation des systèmes, gestion des changements, atténuation des risques.
  • Disponibilité : A1 : supervision, capacité, environnement, PCA et reprise.
  • Intégrité du traitement : PI1 : traitement complet, exact, opportun et autorisé.
  • Confidentialité : C1 : identification et protection des informations confidentielles.

Sur cette page

  1. Qu’est-ce que SOC 2 ?
  2. Qui doit s’y conformer
  3. Principales mesures SOC 2 couvertes par Dazr
  4. Ce que cherchent les auditeurs
  5. Comment Dazr facilite SOC 2

Qu’est-ce que SOC 2 ?

SOC 2 (Trust Services Criteria de l’AICPA). Éditeurs SaaS B2B européens qui vendent sur le marché des grandes entreprises américaines, où les rapports SOC 2 sont systématiquement exigés dans les achats, au même titre que l’ISO 27001.

Qui doit s’y conformer

  • Éditeurs SaaS B2B européens qui se développent sur le marché américain
  • Entreprises de plateformes de données et d’outils pour développeurs qui servent de grandes entreprises américaines
  • Plateformes d’IA / de ML dont les clients demandent SOC 2 en plus de l’ISO 27001
  • SaaS proches du secteur de la santé ciblant des prestataires américains (souvent associé à HIPAA)

Principales mesures SOC 2 couvertes par Dazr

Common Criteria (sécurité)CC1 à CC9 : environnement de contrôle, communication, évaluation des risques, supervision, activités de contrôle, accès logique et physique, exploitation des systèmes, gestion des changements, atténuation des risques.
DisponibilitéA1 : supervision, capacité, environnement, PCA et reprise.
Intégrité du traitementPI1 : traitement complet, exact, opportun et autorisé.
ConfidentialitéC1 : identification et protection des informations confidentielles.
Vie privéeP1 à P8 : information, choix, collecte, utilisation, conservation, divulgation, qualité, supervision, application (alignés sur les GAPP).

Ce que cherchent les auditeurs

Les auditeurs SOC 2 Type 2 échantillonnent des preuves sur la période d’audit (généralement 6 à 12 mois) : les revues d’accès ont bien eu lieu, les changements ont été revus par des pairs, les incidents ont été consignés, les fournisseurs ont été passés en revue. Dazr est le système de référence sur toute la période.

Comment Dazr facilite SOC 2

Avec Dazr Compliance, vous pouvez :

  • Conserver les Trust Services Criteria avec les mesures et les preuves associées
  • Réaliser des revues d’accès trimestrielles à cadence régulière, avec rappels par e-mail
  • Suivre les approbations de gestion des changements et les preuves de revue par les pairs
  • Tenir les fournisseurs dans le registre des fournisseurs, avec liens vers le DPA et les attestations SOC 2 / ISO et dates de revue
  • Remettre à l’auditeur une vue en lecture seule pour l’échantillonnage, ou une piste d’audit en un seul PDF
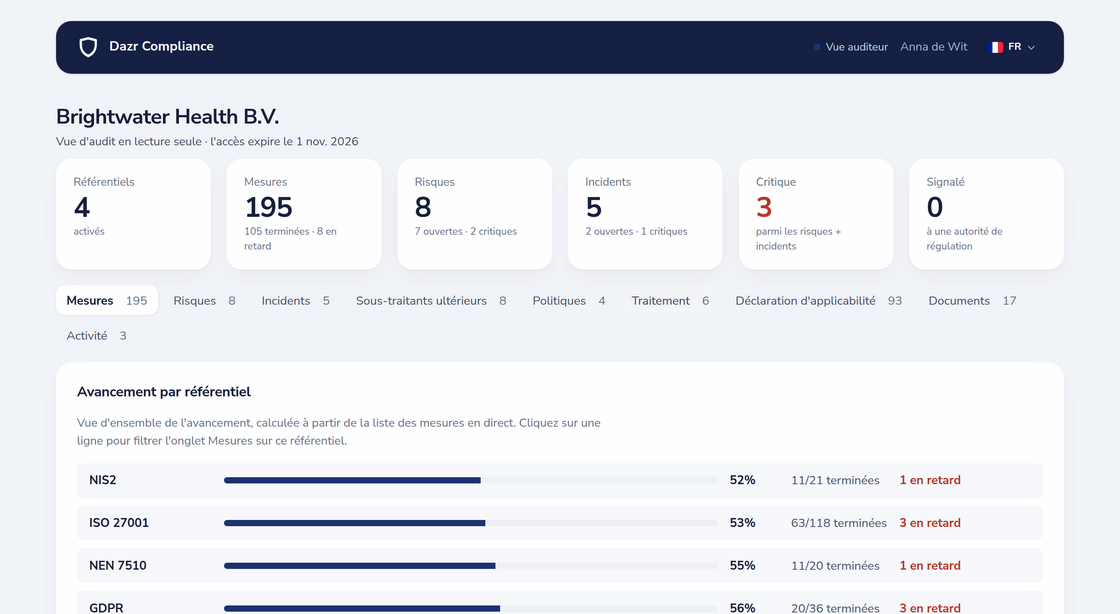
Vue auditeur en lecture seule avec accès limité dans le temps, avancement par référentiel et onglets pour les mesures, risques, incidents, politiques et le journal d’activité
La vue auditeur : limitée dans le temps et en lecture seule.

Retour à la présentation complète de Dazr Compliance › | Inscription gratuite ›

Vos questions sur SOC 2, nos réponses.

Dazr nous fournit-il un rapport SOC 2 ?

Non. Le rapport SOC 2 est émis par votre cabinet d’expertise comptable (CPA) après son audit. Dazr est le système de référence dans lequel il prélèvera ses échantillons. Nous ne réalisons pas l’audit.

Type 1 ou Type 2 ?

Le Type 1 atteste la conception à un instant donné ; le Type 2 atteste l’efficacité opérationnelle sur une période. Dazr convient très bien au Type 2 : des mesures récurrentes avec des preuves datées et le journal d’activité montrent ce qui a été fait sur toute la fenêtre d’audit.

Est-ce compatible avec ISO 27001 ?

Oui. Les Common Criteria et l’annexe A se recoupent largement ; les mêmes preuves servent souvent aux deux. Activez les deux référentiels dans le même espace de travail.

Où les données sont-elles hébergées ?

Union européenne uniquement. Les enregistrements de l’espace de travail sont chiffrés au repos en AES-256-GCM au niveau applicatif ; les fichiers de preuves téléversés reposent sur le chiffrement au repos du fournisseur de stockage. Entité italienne, juridiction de l’UE. SOC 2 est un référentiel américain, mais l’audit et l’infrastructure peuvent être situés dans l’UE, et de nombreux clients américains le préfèrent.

Lancez votre programme SOC 2.