Accueil › Référentiels › PCI DSS

PCI DSS v4, du périmètre au prochain scan ASV.

Les 12 exigences deviennent 35 mesures récurrentes avec preuves, et les scans trimestriels comme les tests d’intrusion annuels ne glissent plus. Inclus dans Enterprise, 499 € par mois.

En un coup d’œil

  • Exigences 1 et 2 : sécurité du réseau : pare-feu, configurations sécurisées, segmentation de l’environnement des données de titulaires de cartes (CDE).
  • Exigences 3 et 4 : protection des données de titulaires de cartes : minimisation du stockage, chiffrement au repos et en transit.
  • Exigences 5 et 6 : gestion des vulnérabilités : anti-malware, développement sécurisé, maîtrise des changements.
  • Exigences 7 à 9 : contrôle d’accès : besoin d’en connaître, identifiants uniques, MFA, accès physique.

Sur cette page

  1. Qu’est-ce que la PCI DSS ?
  2. Qui doit s’y conformer
  3. Principales mesures PCI DSS couvertes par Dazr
  4. Ce que cherchent les auditeurs
  5. Comment Dazr facilite la PCI DSS

Qu’est-ce que la PCI DSS ?

PCI DSS v4.0 (Payment Card Industry Data Security Standard). Commerçants, prestataires de services, processeurs de paiement et toute organisation qui stocke, traite ou transmet des données de titulaires de cartes : e-commerce, plateformes de paiement, fintech, hôtellerie-restauration, santé avec paiements par carte sur place.

Qui doit s’y conformer

  • Commerçants en ligne acceptant les paiements par carte
  • Plateformes SaaS avec flux de paiement intégrés (souvent niveau 4 ou périmètre de prestataire de services)
  • Prestataires de services de paiement, éditeurs de logiciels (ISV), facilitateurs de paiement
  • Hôtellerie-restauration et commerce de détail avec terminaux de paiement sur place
  • Prestataires de santé avec paiements par carte sur place

Principales mesures PCI DSS couvertes par Dazr

Exigences 1 et 2Sécurité du réseau : pare-feu, configurations sécurisées, segmentation de l’environnement des données de titulaires de cartes (CDE).
Exigences 3 et 4Protection des données de titulaires de cartes : minimisation du stockage, chiffrement au repos et en transit.
Exigences 5 et 6Gestion des vulnérabilités : anti-malware, développement sécurisé, maîtrise des changements.
Exigences 7 à 9Contrôle d’accès : besoin d’en connaître, identifiants uniques, MFA, accès physique.
Exigences 10 et 11Surveillance et tests : journalisation et supervision, scans ASV (trimestriels), scans de vulnérabilités internes, tests d’intrusion (annuels), surveillance de l’intégrité des fichiers.
Exigence 12Politique de sécurité de l’information, évaluation des risques, réponse aux incidents, gestion des tiers, formation de sensibilisation.

Ce que cherchent les auditeurs

Les évaluateurs PCI DSS échantillonnent des preuves sur les 12 exigences tout au long de la période d’audit : les scans ASV trimestriels ont bien eu lieu, les tests d’intrusion annuels ont été réalisés, la segmentation est démontrablement efficace, les revues d’accès ont été effectuées, la gestion des changements a été suivie. Dazr est le système de référence.

Comment Dazr facilite la PCI DSS

Avec Dazr Compliance, vous pouvez :

  • Tenir à jour le périmètre du CDE et le schéma des flux de données, avec les systèmes du CDE dans l’inventaire des actifs
  • Suivre les scans ASV trimestriels et les tests d’intrusion annuels comme des mesures récurrentes, avec les preuves du prestataire
  • Tenir les prestataires de services tiers dans le registre des fournisseurs, avec la matrice des responsabilités liée comme preuve
  • Réaliser les revues d’accès à la cadence prévue, avec le périmètre des rôles et des composants du CDE
  • Remettre au QSA une vue en lecture seule pour l’échantillonnage du RoC, ou une piste d’audit en un seul PDF
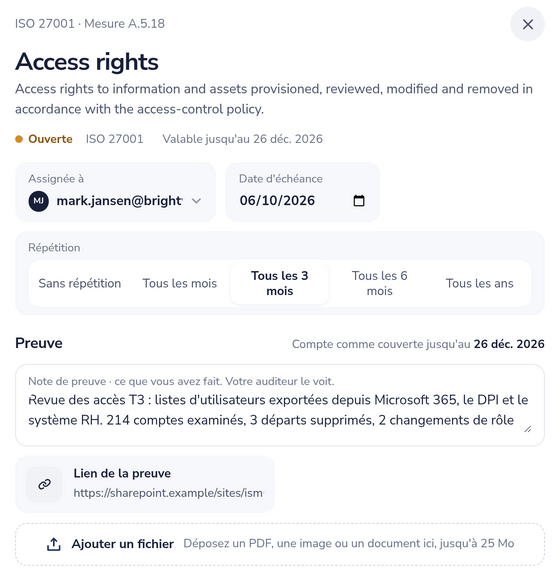
Mesure A.5.18 d’ISO 27001 avec responsable, échéance, récurrence, une note de preuve, un lien de preuve et une date de validité
ISO 27001 A.5.18 : responsable, cycle trimestriel, preuve valable jusqu’en décembre.

Retour à la présentation complète de Dazr Compliance › | Inscription gratuite ›

Vos questions sur la PCI DSS, nos réponses.

Dazr remplace-t-il notre QSA ?

Non. Le rapport de conformité (RoC) ou le questionnaire d’auto-évaluation (SAQ) est validé par votre QSA ou par votre équipe interne. Dazr est le système de référence dans lequel ils prélèvent leurs échantillons.

Prenez-vous en charge l’approche personnalisée de la v4.0 ?

En partie. Il n’existe pas de workflow distinct pour l’approche personnalisée : vous consignez l’approche retenue pour chaque exigence dans les preuves de la mesure et y reliez l’analyse de risque ciblée.

Et les scans ASV et les tests d’intrusion ?

Dazr suit la cadence (scans externes trimestriels, tests d’intrusion annuels, scans déclenchés par les changements) et renvoie vers les rapports de scan eux-mêmes. Les scans sont réalisés par votre prestataire ASV ou de tests d’intrusion.

Où les données sont-elles hébergées ?

Union européenne uniquement. Les enregistrements de l’espace de travail sont chiffrés au repos en AES-256-GCM au niveau applicatif ; les fichiers de preuves téléversés reposent sur le chiffrement au repos du fournisseur de stockage. Entité italienne, juridiction de l’UE. Remarque : Dazr ne stocke pas de données de titulaires de cartes ; nous conservons des preuves de conformité relatives à votre CDE.

Lancez votre programme PCI DSS.