Qu’est-ce que NIS2 ?
Directive européenne NIS2 (directive (UE) 2022/2555). Entités essentielles et importantes au titre de NIS2 : énergie, transports, banque, infrastructures des marchés financiers, santé, eau potable, eaux usées, infrastructures numériques, gestion des services TIC, administration publique, services postaux et d’expédition, alimentation, produits chimiques, fabrication, recherche.
Qui doit s’y conformer
Être une entité essentielle ou importante dépend du secteur de l’annexe I ou II de la directive et de votre taille. Le vérificateur de périmètre NIS2 applique les mêmes règles.
- Secteurs de l’annexe I (énergie, transports, banque, infrastructures des marchés financiers, santé, eau potable, eaux usées, infrastructures numériques, gestion des services TIC, administration publique et espace) : essentielle si grande, importante si moyenne.
- La gestion des services TIC couvre les prestataires de services gérés (MSP) et de services de sécurité gérés (MSSP) qui servent des clients professionnels. Un MSP de 150 personnes est en général une entreprise moyenne, donc une entité importante ; au-delà des seuils des entreprises moyennes, il est essentiel.
- Secteurs de l’annexe II (services postaux et d’expédition, gestion des déchets, produits chimiques, alimentation, fabrication, fournisseurs numériques et recherche) : importante si moyenne ou grande.
- Quelle que soit la taille : les prestataires de services de confiance qualifiés, les registres de noms de domaine de premier niveau, les fournisseurs de services DNS et l’administration centrale sont essentiels ; les fournisseurs de réseaux ou services de communications électroniques publics et les prestataires de services de confiance non qualifiés sont essentiels s’ils sont grands ou, pour les communications électroniques, moyens, et importants sinon.
- Sous le seuil : les micro et petites entreprises des secteurs des annexes I et II ne sont pas concernées, sauf si les règles indépendantes de la taille ci-dessus s’appliquent ou si l’autorité les désigne.
Moyenne signifie de 50 à 249 personnes, et un chiffre d’affaires annuel jusqu’à 50 millions d’euros ou un total du bilan jusqu’à 43 millions d’euros (recommandation 2003/361/CE de la Commission) ; au-delà, l’entreprise est grande. Les lois nationales peuvent ajouter des secteurs ou désigner des entités plus petites ; l’Italie, par exemple, ajoute ses propres annexes.
Principales mesures NIS2 couvertes par Dazr
Transposition nationale
Au 19 octobre 2026. NIS2 est une directive : les obligations qui s’appliquent réellement à vous découlent de votre loi nationale et de votre autorité. Pour la France : NIS 2 en France et la loi Résilience ; pour la Belgique : NIS2 en Belgique.
Des référentiels nationaux prêts à l’emploi. À côté de NIS2 au niveau de l’UE, Dazr inclut sous forme de référentiels à part entière les mesures de base de l’ACN pour l’Italie (ACN) et les mesures du NÚKIB des décrets 409/2025 et 410/2025 pour la Tchéquie (NÚKIB), avec les délais nationaux de notification.
Autres guides par pays, dans la langue locale. Österreich: NISG 2026 · Česko: zákon č. 264/2025 Sb. · Slovensko: zákon č. 69/2018 Z. z. · România: OUG nr. 155/2024 · Sverige: cybersäkerhetslagen · Danmark: NIS2-loven · Norge: digitalsikkerhetsloven · Portugal: Decreto-Lei n.º 125/2025 · España: estado de la ley · France: loi Résilience.
Règlement d’exécution (UE) 2024/2690. Pour les fournisseurs de services DNS, les registres de noms de domaine de premier niveau, les fournisseurs de services cloud et de centres de données, les réseaux de diffusion de contenu, les fournisseurs de services gérés (de sécurité), les places de marché en ligne, les moteurs de recherche, les réseaux sociaux et les prestataires de services de confiance, ce règlement de la Commission précise les exigences techniques et méthodologiques qui sous-tendent les mesures de l’article 21 et les cas où un incident est considéré comme significatif. Voir la liste de contrôle 2024/2690 et l'outil de vérification des incidents significatifs.
Sources : directive (UE) 2022/2555, règlement d’exécution (UE) 2024/2690, Forvis Mazars sur la Cbw, D.Lgs. 138/2024, CCB, NIS2UmsuCG, NIS2 en Pologne (biznes.gov.pl).
Ce que cherchent les auditeurs
NIS2 exige en particulier des preuves de l’approbation par l’organe de direction, des évaluations des risques liés à la chaîne d’approvisionnement et le cycle de notification des incidents : alerte précoce sous 24 heures, rapport intermédiaire sous 72 heures, rapport final sous 1 mois. Dazr conserve les preuves des trois.
Comment Dazr facilite NIS2
Avec Dazr Compliance, vous pouvez :
- Maintenir les mesures de gestion des risques de cybersécurité de l’article 21 sous forme de mesures récurrentes
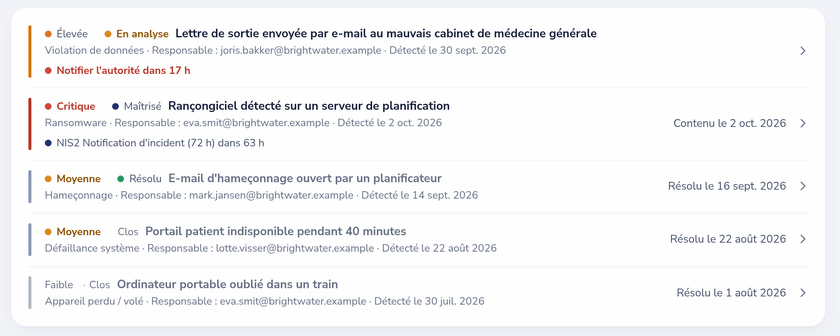
- Tenir le registre des incidents avec les horodatages de notification à 24 h / 72 h / 1 mois et les références de dossier de l’autorité
- Passer en revue les fournisseurs dans le registre des fournisseurs, avec liens vers l’accord de traitement des données (DPA) et les certificats, dates de revue et d’expiration (Pro et Enterprise)
- Conserver la date d’approbation par l’organe de direction sur le profil de conformité, actualisée chaque année
- Remettre à l’autorité compétente une piste d’audit en un seul PDF ou une vue en lecture seule
Retour à la présentation complète de Dazr Compliance › | Inscription gratuite ›