Que sont les mesures de base de l’ACN ?
Le décret législatif 138/2024 transpose NIS2 en Italie et charge l’Agence nationale de cybersécurité (ACN) de fixer les obligations de base. La décision ACN 379907/2025 le fait en quatre annexes : les mesures de sécurité pour les entités importantes (annexe 1) et pour les entités essentielles (annexe 2), et les incidents importants de base pour chacune (annexes 3 et 4). Les mesures suivent le Cadre national italien pour la cybersécurité et la protection des données, édition 2025, avec les fonctions Govern, Identify, Protect, Detect, Respond et Recover.
Entité importante ou essentielle
- Les entités importantes appliquent l’annexe 1 : 37 mesures et 87 exigences.
- Les entités essentielles appliquent l’annexe 2 : 43 mesures et 116 exigences. Six mesures ne valent que pour les entités essentielles, dont la liste des flux réseau, la formation des rôles spécialisés, les configurations sécurisées et la communication d’urgence.
- Échéances : les mesures s’appliquent 18 mois, et l’obligation de notifier les incidents importants de base neuf mois, après la communication de l’ACN vous inscrivant sur la liste des entités NIS.
- Systèmes concernés : de nombreuses exigences s’appliquent au moins aux réseaux et systèmes d’information dont la compromission affecterait sensiblement les services qui vous font relever du décret.
Dans Dazr, vous consignez votre catégorie dans un seul contrôle. Une entité importante marque les mesures des entités essentielles comme non applicables dans la déclaration d’applicabilité, avec la justification.
Ce que vous obtenez dans Dazr
Chaque contrôle indique le code de la mesure, par exemple GV.OC-04, son paragraphe dans l’annexe 1 et l’annexe 2 et le nombre d’exigences pour chaque catégorie.
Notification des incidents au CSIRT Italia
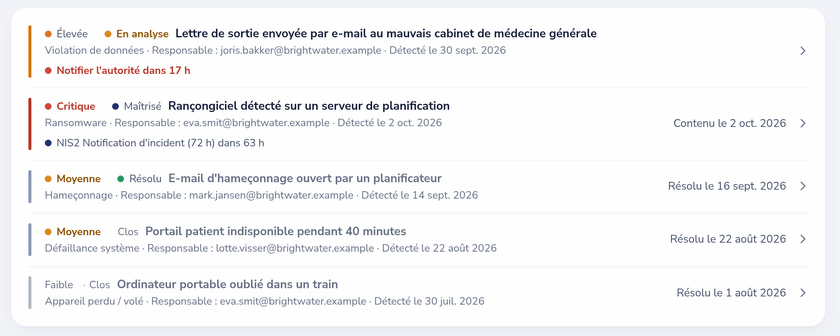
En vertu de l’article 25 du décret législatif 138/2024, un incident important est notifié au CSIRT Italia par étapes : une pré-notification sans retard injustifié et dans les 24 heures après en avoir pris connaissance, une notification dans les 72 heures avec une première évaluation, un rapport intermédiaire sur demande et un rapport final dans le mois qui suit la notification. Avec le référentiel ACN activé, le registre des incidents de Dazr décompte chacun de ces délais.
Un seul jeu de preuves pour l’ACN, NIS2 et ISO 27001
Chaque mesure de l’ACN dans Dazr indique les mesures ISO 27001 correspondantes et, s’il y en a un, l’article de NIS2. Activez l’ACN à côté de NIS2 ou d’ISO 27001 et reliez les mêmes preuves à chacun.
| Fonction | NIS2 | ISO 27001:2022 |
|---|---|---|
| Gouverner | Art. 20 ; art. 21, § 2, a) et d) | Chapitres 4 à 6 et 9.3 ; A.5.1 à A.5.4, A.5.19 à A.5.23 |
| Identifier | Art. 21, § 2, a), e) et f) | 6.1, 8.2, 10 ; A.5.9 à A.5.12, A.8.8 |
| Protéger | Art. 21, § 2, c), e), g), h), i) et j) | A.5.15 à A.5.18, A.6.3, A.8.5, A.8.13, A.8.24 |
| Détecter | Art. 21, § 2, b) | A.5.25, A.8.15, A.8.16 |
| Répondre | Art. 21, § 2, b) ; art. 23 | A.5.24 à A.5.28 |
| Rétablir | Art. 21, § 2, c) | A.5.29, A.5.30 |
Comment Dazr vous aide avec les mesures de l’ACN
Avec Dazr Compliance, vous pouvez :
- Consigner votre catégorie, la date de la communication de l’ACN et vos échéances de 18 et de neuf mois
- Mener les 43 mesures selon le calendrier, avec responsables, preuves, rappels et une relance hebdomadaire des retards
- Conserver l’approbation des organes de direction pour les politiques, les plans et le traitement des risques
- Notifier à temps les incidents importants : le registre des incidents décompte les délais de 24 heures, 72 heures et un mois envers le CSIRT Italia
- Donner à votre auditeur un accès en lecture seule et limité dans le temps, ou lui remettre une piste d’audit en PDF
Sources : ACN, modalités et spécifications de base, décision ACN 379907/2025, annexe 1, annexe 2, guide de lecture de l’ACN, ACN, processus de gestion des incidents, décret législatif 138/2024.