Qu’exige la loi 264/2025 ?
La loi 264/2025 sur la cybersécurité transpose NIS2 en Tchéquie et a remplacé la loi 181/2014 le 1er novembre 2025. Le fournisseur d’un service qui remplit les conditions le déclare dans les 60 jours à l’Agence nationale de la cybersécurité et de la sécurité de l’information (NÚKIB), qui décide de son enregistrement comme service réglementé. Dans les 30 jours suivant cette décision, le fournisseur communique ses coordonnées et données complémentaires, puis toute modification dans les 14 jours. Déclarations et notifications passent par le Portál NÚKIB.
Régime renforcé ou allégé
- Régime renforcé : les fournisseurs d’une importance économique, sociale ou sécuritaire significative suivent le décret 409/2025, avec un système de management complet, des rôles de sécurité, une appréciation des risques, des audits et des mesures techniques.
- Régime allégé : les autres fournisseurs suivent le décret 410/2025, un ensemble plus court de mesures minimales avec un tableau des mesures mis à jour chaque année.
- Échéance : les mesures de sécurité et la déclaration des incidents doivent être en place dans l’année qui suit la décision d’enregistrement.
Dans Dazr, vous consignez votre régime dans un seul contrôle. Les contrôles de l’autre régime sont marqués comme non applicables dans la déclaration d’applicabilité, avec la décision d’enregistrement comme justification.
Ce que vous obtenez dans Dazr
Chaque contrôle indique sa section, par exemple décret 409/2025 § 8, et traduit ses exigences en étapes avec une cadence de revue par défaut.
Déclarer les incidents au NÚKIB ou au Národní CERT
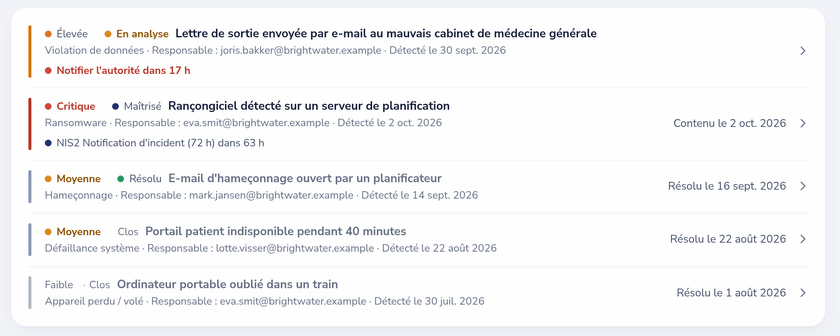
En vertu du § 16 de la loi 264/2025, une déclaration initiale est due sans retard injustifié et dans les 24 heures suivant la détection de l’incident. Un incident ayant un impact important exige en plus une notification dans les 72 heures suivant la détection, un rapport intermédiaire sur demande et un rapport final dans les 30 jours suivant la notification. Les fournisseurs du régime renforcé déclarent au NÚKIB, ceux du régime allégé déclarent les incidents ayant un impact important au Národní CERT, dans les deux cas via le Portál NÚKIB. Avec le référentiel NÚKIB activé, le registre des incidents de Dazr décompte chacun de ces délais.
Les décrets à côté de NIS2
Chaque mesure dans Dazr indique les mesures ISO 27001 et l’article de NIS2 correspondants. Activez le référentiel NÚKIB à côté de NIS2 ou d’ISO 27001 et reliez les mêmes preuves à chacun.
| Domaine | Régime renforcé (409/2025) | Régime allégé (410/2025) | NIS2 |
|---|---|---|---|
| Gouvernance et rôles | § 3 à § 6 | § 3 et § 4 | Art. 20 ; art. 21, § 2, a) |
| Actifs, risques et fournisseurs | § 7 à § 9 | § 3 | Art. 21, § 2, a) et d) |
| Personnes et sensibilisation | § 10 | § 5 | Art. 20, § 2 ; art. 21, § 2, g) et i) |
| Changements, acquisition et accès | § 11 à § 13 | § 7 | Art. 21, § 2, e) et i) |
| Incidents et continuité | § 14 et § 15 | § 6, § 10 et § 14 | Art. 21, § 2, b) et c) ; art. 23 |
| Audit et revue | § 16 | § 3 (revue annuelle de l’efficacité) | Art. 21, § 2, f) |
| Mesures techniques | § 17 à § 27 | § 7 à § 9 et § 11 à § 13 | Art. 21, § 2, b), e), h) et j) |
Comment Dazr vous aide avec les mesures du NÚKIB
Avec Dazr Compliance, vous pouvez :
- Consigner la décision d’enregistrement, votre régime et l’échéance d’un an, et tenir à jour les données déclarées
- Mener les mesures de votre régime selon le calendrier, avec responsables, preuves, rappels et une relance hebdomadaire des retards
- Conserver les approbations et la formation de la direction générale
- Déclarer les incidents à temps : le registre des incidents décompte les délais de 24 heures, 72 heures et 30 jours
- Donner à votre auditeur un accès en lecture seule et limité dans le temps, ou lui remettre une piste d’audit en PDF
Sources : loi 264/2025 sur la cybersécurité, décret 409/2025, décret 410/2025, NÚKIB, déclaration des incidents, Portál NÚKIB.