Le registre des fournisseurs et sous-traitants ultérieurs
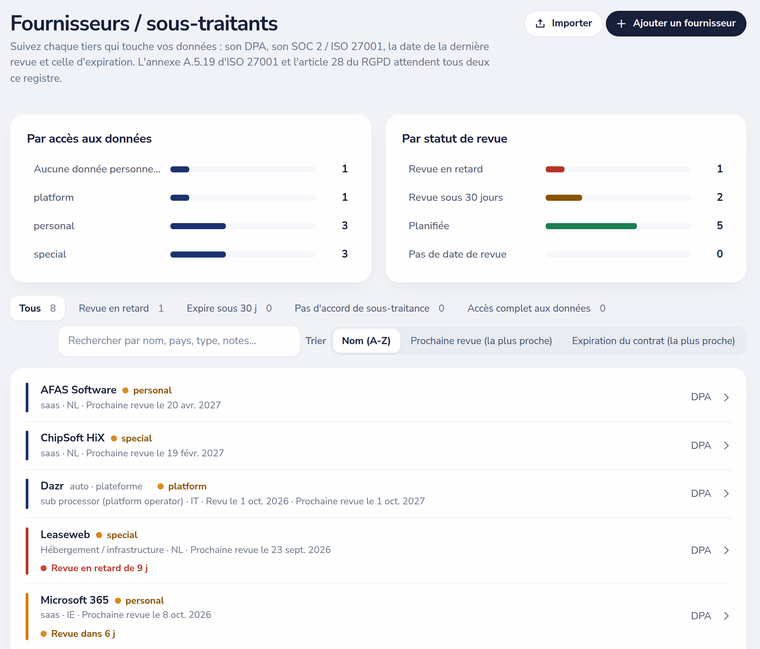
L'annexe A.5.19 de l'ISO 27001 et l'article 28 du RGPD attendent tous deux un registre des tiers sur lesquels vous vous appuyez. Chaque fournisseur consigne son type (SaaS, hébergement, paiement, etc.), son pays, les données auxquelles il peut accéder (aucune, personnelles ou de catégories particulières), un lien vers son DPA et ses certificats comme ISO 27001 ou SOC 2, des notes, une date de prochaine revue et une date d'expiration du contrat.
- Deux graphiques montrent les fournisseurs par accès aux données et par statut de revue : en retard, à échéance sous 30 jours, planifiée ou sans date.
- Filtrez sur revue en retard, contrat expirant sous 30 jours, sans DPA ou accès complet aux données ; triez par nom, prochaine revue ou expiration du contrat.
- Les revues de fournisseurs à venir arrivent dans la même synthèse quotidienne que les preuves qui expirent.
L'inventaire des actifs
Un seul inventaire pour le matériel, les applications, les bases de données et les autres actifs, chacun avec un responsable, une criticité et une classification. Les actifs sont liés aux activités de traitement, risques, processus et mesures, pour que vous voyiez ce qui dépend de quoi.
Import, export et page de confiance
- Téléchargez les registres des fournisseurs et des actifs en Excel et CSV à partir de Basic.
- Avec Enterprise, importez vos registres existants depuis Excel ou CSV avec mappage des colonnes et aperçu.
- Choisissez quels fournisseurs apparaissent comme sous-traitants ultérieurs sur votre page de confiance publique.
- Les auditeurs consultent les deux registres dans leur propre portail ; les événements fournisseurs partent en webhooks avec Enterprise.