Qu’est-ce que l’EU AI Act ?
EU AI Act (règlement (UE) 2024/1689). Fournisseurs et déployeurs de systèmes d’IA mis sur le marché de l’UE : développeurs d’IA à usage général, fournisseurs d’IA à haut risque dans la sécurité, le recrutement, l’éducation, la notation de crédit, l’identification biométrique, les forces de l’ordre, la migration, la justice, et tout déployeur utilisant une IA à haut risque dans ces secteurs.
Quand l’AI Act s’applique
Au 1er octobre 2026. Le Digital Omnibus sur l’IA, règlement (UE) 2026/1744, a été publié au Journal officiel le 24 juillet 2026 et est entré en vigueur le 27 juillet 2026. Il a déplacé les échéances relatives aux systèmes à haut risque ; les jalons antérieurs restent inchangés.
- 2 février 2025 : pratiques interdites (article 5).
- 2 août 2025 : obligations relatives aux modèles d’IA à usage général.
- 2 août 2026 : la plupart des obligations de transparence (article 50), gouvernance et sanctions.
- 2 décembre 2027 : systèmes d’IA à haut risque énumérés à l’annexe III (emploi, éducation, crédit, services essentiels, biométrie, infrastructures critiques, forces de l’ordre, migration, justice). Auparavant le 2 août 2026.
- 2 août 2028 : IA à haut risque qui est un produit ou un composant de sécurité relevant de la législation d’harmonisation de l’annexe I. Auparavant le 2 août 2027.
Sources : règlement (UE) 2024/1689 sur EUR-Lex et règlement (UE) 2026/1744 sur EUR-Lex. Lisez le calendrier de l’AI Act après le Digital Omnibus pour savoir ce qui a bougé et pourquoi.
Qui doit s’y conformer
- Fournisseurs de systèmes d’IA à haut risque énumérés à l’annexe III (emploi, éducation, crédit, identification biométrique, infrastructures critiques, justice, migration)
- Fournisseurs de modèles d’IA à usage général, y compris ceux présentant un risque systémique
- Les fournisseurs de systèmes d’IA soumis aux obligations de transparence de l’article 50, comme les chatbots et les générateurs de texte, d’images, d’audio ou de vidéo, y compris les fonctions d’IA dans des applications et appareils ordinaires
- Toute organisation qui utilise l’IA au travail, pour la maîtrise de l’IA (article 4)
- Déployeurs de systèmes d’IA à haut risque dans leurs propres activités
- Importateurs et distributeurs de systèmes d’IA sur le marché de l’UE
- Autorités publiques déployant l’IA dans des contextes réglementés
Votre rôle, votre risque, votre offre
L’AI Act classe les obligations selon votre rôle (fournisseur ou déployeur) et le risque du système. Trouvez votre ligne :
| Votre rôle et le risque | Ce qui s’applique | Offre Dazr |
|---|---|---|
| Déployeur d’IA à risque minimal ou limité : vous utilisez des outils d’IA d’autres fournisseurs, comme un assistant IA ou l’IA de votre CRM | Maîtrise de l’IA pour le personnel (article 4), aucune pratique interdite (article 5) et transparence lorsque vous publiez des hypertrucages ou des textes rédigés par l’IA sur des sujets d’intérêt public (article 50) | Toutes les offres, y compris Free |
| Fournisseur d’une fonction à risque limité (article 50) : un chatbot, un assistant ou un générateur de texte, d’images, d’audio ou de vidéo dans votre propre application ou appareil | Articles 4 et 5, plus l’article 50 : informer les personnes qu’elles ont affaire à une IA et marquer les contenus générés dans un format lisible par machine. Pas d’évaluation de la conformité ni de marquage CE au titre de l’AI Act | Toutes les offres, y compris Free |
| Déployeur d’IA à haut risque (annexe III), par exemple le tri de CV ou l’évaluation de solvabilité | Article 26 : utilisation conforme aux instructions, contrôle humain, conservation des journaux, information des travailleurs et des personnes concernées ; une analyse d’impact sur les droits fondamentaux (article 27) pour les organismes publics et certains déployeurs privés | L’article 26 dans toutes les offres ; l’analyse d’impact dans Enterprise |
| Fournisseur d’IA à haut risque (annexe III, ou composant de sécurité d’un produit relevant de l’annexe I) | Articles 9 à 20 : gestion des risques, gouvernance des données, documentation technique, journaux, contrôle humain, gestion de la qualité, évaluation de la conformité, marquage CE, enregistrement dans la base de données de l’UE, surveillance après commercialisation et notification des incidents graves | Enterprise |
| Fournisseur d’un modèle d’IA à usage général (GPAI) | Article 53 : documentation technique, informations pour les fournisseurs en aval, une politique en matière de droit d’auteur et un résumé des contenus d’entraînement ; l’article 55 en plus pour les modèles présentant un risque systémique | Enterprise |
Où se situe une fonction d’IA dans un produit ordinaire. La plupart des éditeurs de logiciels et fabricants d’appareils qui ajoutent de l’IA, par exemple un chatbot d’assistance ou un assistant de rédaction reposant sur un modèle de langage hébergé, sont fournisseurs d’un système d’IA à risque limité. L’article 50 s’applique à eux, pas les règles du haut risque, sauf si la fonction sert une finalité de l’annexe III ou est un composant de sécurité d’un produit réglementé. S’appuyer sur le modèle d’un autre ne fait pas de vous un fournisseur de modèle GPAI. Cela tient dans toutes les offres, y compris Free.
Principales mesures EU AI Act couvertes par Dazr
Ce que cherchent les auditeurs
Les autorités de surveillance du marché vérifient trois choses : que vous avez correctement classé votre système (interdit / haut risque / risque limité / risque minimal), que la documentation technique de l’annexe IV existe et est à jour, et que la surveillance après commercialisation et la notification des incidents graves (article 73) fonctionnent réellement. Dazr conserve les preuves.
Comment Dazr aide pour l’EU AI Act
Avec Dazr Compliance, vous pouvez :
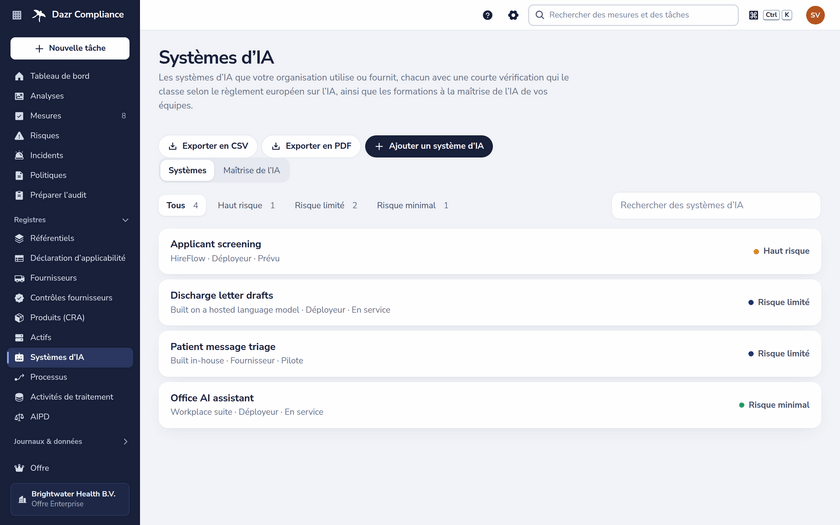
- Tenir un inventaire des systèmes d’IA que vous fournissez ou déployez, avec rôle, utilisateurs et données, et classer chacun grâce à une courte vérification guidée qui indique les raisons et les mesures applicables
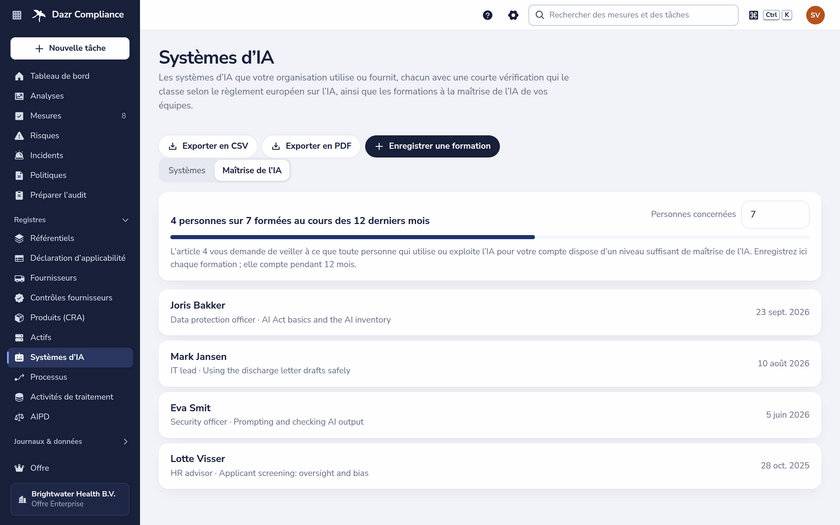
- Enregistrer qui a suivi une formation à la maîtrise de l’IA, quand et sur quel thème, avec l’attestation, et suivre la couverture sur les 12 derniers mois (article 4)
- Exporter l’inventaire de l’IA et les formations en CSV ou en PDF
- Conserver les liens vers la documentation technique de l’annexe IV et l’actualiser selon la périodicité prévue
- Piloter le système de gestion des risques comme des mesures récurrentes selon l’article 9
- Suivre les indicateurs et les revues de surveillance après commercialisation selon l’article 72
- Consigner les incidents graves dans le registre des incidents avec horodatages et références de dossier auprès des autorités, au regard des délais de l’article 73
- Remettre à l’autorité de surveillance du marché une piste d’audit en un seul PDF ou une vue en lecture seule
Retour à la présentation complète de Dazr Compliance › | Inscription gratuite ›