Accueil › Référentiels › Cyber Resilience Act

Logiciel de conformité au Cyber Resilience Act pour les fabricants de produits connectés.

Un registre des produits avec classification selon les annexes III et IV, des SBOM avec contrôle des vulnérabilités connues, les délais de notification de l’article 14 avec des projets de texte, la documentation technique et la déclaration UE de conformité, le tout sur une piste de preuves scellée. L’obligation de notification s’applique depuis le 11 septembre 2026. Inclus dans Pro, 99 € par mois.

En un coup d’œil

  • Article 13 : Évaluation des risques, conception sécurisée, période d’assistance d’au moins cinq ans, SBOM et gestion des vulnérabilités.
  • Article 14 : Notifier les vulnérabilités activement exploitées et les incidents graves : 24 heures, 72 heures, rapport final.
  • Articles 28 à 32 : Évaluation de la conformité selon la classe de produit, documentation technique, déclaration UE de conformité et marquage CE.
  • Articles 19 à 24 : Importateurs, distributeurs et gestionnaires de logiciels libres et ouverts.

Sur cette page

  1. Qu’est-ce que le Cyber Resilience Act ?
  2. Quand le CRA s’applique
  3. Qui doit s’y conformer
  4. Classes de produits et évaluation de la conformité
  5. Notifications au titre de l’article 14
  6. Comment Dazr vous aide avec le CRA
  7. Une piste de preuves scellée
  8. Vérifier un sceau

Qu’est-ce que le Cyber Resilience Act ?

Le Cyber Resilience Act (règlement (UE) 2024/2847) fixe des règles de cybersécurité pour les produits comportant des éléments numériques : matériel et logiciels qui se connectent à un appareil ou à un réseau, y compris leur traitement de données à distance. Les fabricants conçoivent leurs produits selon les exigences essentielles de l’annexe I, gèrent les vulnérabilités pendant toute la période d’assistance, notifient les événements de sécurité graves et démontrent la conformité avant d’apposer le marquage CE.

Quand le CRA s’applique

  • 10 décembre 2024 : entrée en vigueur du règlement.
  • 11 juin 2026 : règles sur les organismes notifiés (chapitre IV).
  • 11 septembre 2026 : notification des vulnérabilités activement exploitées et des incidents graves (article 14), y compris pour les produits mis sur le marché avant le 11 décembre 2027.
  • 11 décembre 2027 : toutes les autres obligations, dont les exigences essentielles, l’évaluation de la conformité et le marquage CE.

L’ENISA a ouvert la plateforme unique de signalement le 11 septembre 2026. La Commission a décrit les catégories de produits importants et critiques dans le règlement d’exécution (UE) 2025/2392 et a publié en juillet 2026 des lignes directrices sur l’application du CRA. Source : règlement (UE) 2024/2847 sur EUR-Lex.

Qui doit s’y conformer

  • Fabricants de matériel et de logiciels mis sur le marché de l’UE, à titre onéreux ou gratuit, dans le cadre d’une activité commerciale
  • Importateurs et distributeurs, qui vérifient le marquage CE, la documentation et les coordonnées avant la vente
  • Toute personne ou entreprise qui vend un produit sous son propre nom ou le modifie substantiellement devient fabricant
  • Gestionnaires de logiciels libres et ouverts, avec un régime propre et plus léger (article 24)

Classes de produits et évaluation de la conformité

Catégorie par défautLa plupart des produits. Contrôle interne (module A) : vous évaluez vous-même la conformité et conservez la documentation technique.
Important, classe IAnnexe III, par exemple gestionnaires de mots de passe, VPN, routeurs, systèmes d’exploitation et produits de sécurité pour la maison connectée. Module A uniquement si des normes harmonisées, des spécifications communes ou un schéma de certification sont appliqués intégralement ; sinon un organisme notifié.
Important, classe IIHyperviseurs et environnements d’exécution de conteneurs, pare-feu et détection d’intrusion, puces inviolables. Un organisme notifié (modules B et C ou H) ou un certificat européen de cybersécurité.
CritiqueAnnexe IV : boîtiers de sécurité matériels, passerelles de compteurs intelligents, cartes à puce et éléments sécurisés. Un certificat européen de cybersécurité lorsqu’un acte délégué l’exige, sinon les procédures de la classe II.

Le critère est la fonctionnalité principale du produit. Les logiciels libres et ouverts de l’annexe III peuvent recourir au contrôle interne lorsque leur documentation technique est publique.

Notifications au titre de l’article 14

  • Alerte précoce sous 24 heures après avoir pris connaissance d’une vulnérabilité activement exploitée ou d’un incident grave.
  • Notification sous 72 heures, avec la nature de l’exploitation ou de l’incident et les mesures prises.
  • Rapport final au plus tard 14 jours après la mise à disposition d’un correctif pour une vulnérabilité, ou un mois après la notification d’un incident.

Les notifications passent par la plateforme unique de signalement de l’ENISA, vers le CSIRT désigné comme coordinateur dans l’État membre de votre établissement principal. Vous informez aussi les utilisateurs et utilisatrices concernés.

Principaux contrôles CRA couverts par Dazr

Article 13Évaluation des risques de cybersécurité, diligence raisonnable sur les composants open source, période d’assistance, identification du produit et informations destinées aux utilisateurs et utilisatrices.
Annexe I, partie IExigences essentielles : aucune vulnérabilité exploitable connue, sécurité par défaut, mises à jour de sécurité, contrôle d’accès, protection des données, journalisation, suppression sécurisée.
Annexe I, partie IIGestion des vulnérabilités : SBOM, correction sans délai, tests de sécurité, avis de sécurité, divulgation coordonnée des vulnérabilités, diffusion sécurisée des mises à jour.
Article 14Notification des vulnérabilités activement exploitées et des incidents graves, et information des utilisateurs et utilisatrices.
Articles 28 à 32Déclaration UE de conformité, marquage CE, documentation technique (annexe VII) et procédure d’évaluation de la conformité.
Articles 19 à 24Importateurs, distributeurs, modification substantielle et gestionnaires de logiciels libres et ouverts.

Comment Dazr vous aide avec le CRA

Dazr Compliance est une plateforme de gestion de la conformité (logiciel GRC) hébergée dans l’UE pour les organisations européennes de toute taille, de l’équipe de cinq personnes au grand groupe. Le Cyber Resilience Act est l’un de ses douze référentiels : 42 contrôles récurrents et un module produits. Concrètement :

  • Un registre des produits avec versions, période d’assistance, procédure de conformité, marquage CE et statut de la déclaration
  • Une classification guidée selon l’article 2 et les annexes III et IV, qui indique les procédures d’évaluation de la conformité autorisées
  • Import de SBOM (CycloneDX ou SPDX en JSON) avec composants, licences et contrôle des vulnérabilités connues sur OSV.dev
  • Vulnérabilités avec identifiants CVE et GHSA, versions concernées et corrigées et statut de divulgation
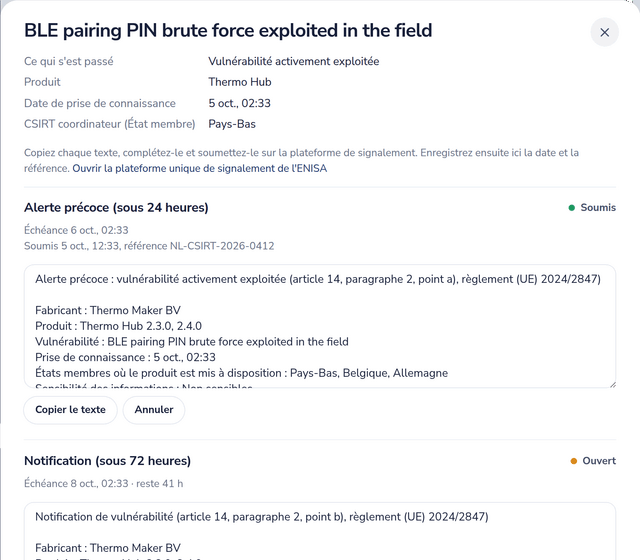
  • Notifications au titre de l’article 14 avec délais en temps réel pour 24 heures, 72 heures et le rapport final, un projet de texte par étape et des rappels par e-mail
  • Documentation technique (annexe VII) et déclaration UE de conformité (annexe V) en PDF, ainsi qu’une politique de divulgation coordonnée des vulnérabilités à adopter dans Politiques
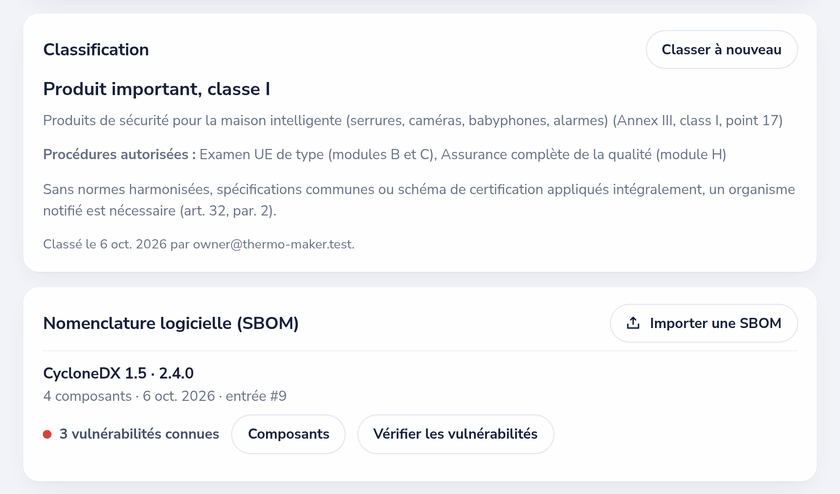
Un produit du registre CRA : classification classe I avec les procédures d’évaluation de la conformité autorisées, et sa SBOM avec les vulnérabilités connues
Classification, procédure de conformité et SBOM pour chaque produit.
Une notification au titre de l’article 14 pour une vulnérabilité activement exploitée, avec l’alerte précoce transmise et le délai de notification en cours
Chaque étape de l’article 14 avec son délai et un projet à transmettre.

Une piste de preuves scellée

Tout ce que vous enregistrez dans le module CRA devient une entrée de votre piste de preuves : produits, classifications, SBOM, versions et correctifs, vulnérabilités, notifications et documents générés. Chaque entrée est hachée en SHA-256, contient le hachage de l’entrée précédente et est signée par Dazr. Les entrées ne sont jamais modifiées ; une correction est une nouvelle entrée qui renvoie à l’ancienne. Modifiez, supprimez ou réordonnez une entrée et la vérification échoue.

  • Le portail vérifie sur demande toute la chaîne et chaque signature
  • Un dossier de preuves contient les entrées, les fichiers, les signatures, les clés publiques, une synthèse PDF lisible et un petit programme de vérification qui fonctionne hors ligne
  • Les autorités de surveillance du marché et les organismes notifiés peuvent contrôler le dossier sans accès à votre espace de travail

« Scellé par Dazr » signifie que la clé de signature de Dazr confirme le contenu, l’ordre et l’heure. Il ne s’agit pas d’un cachet électronique qualifié ni d’un horodatage qualifié au sens d’eIDAS.
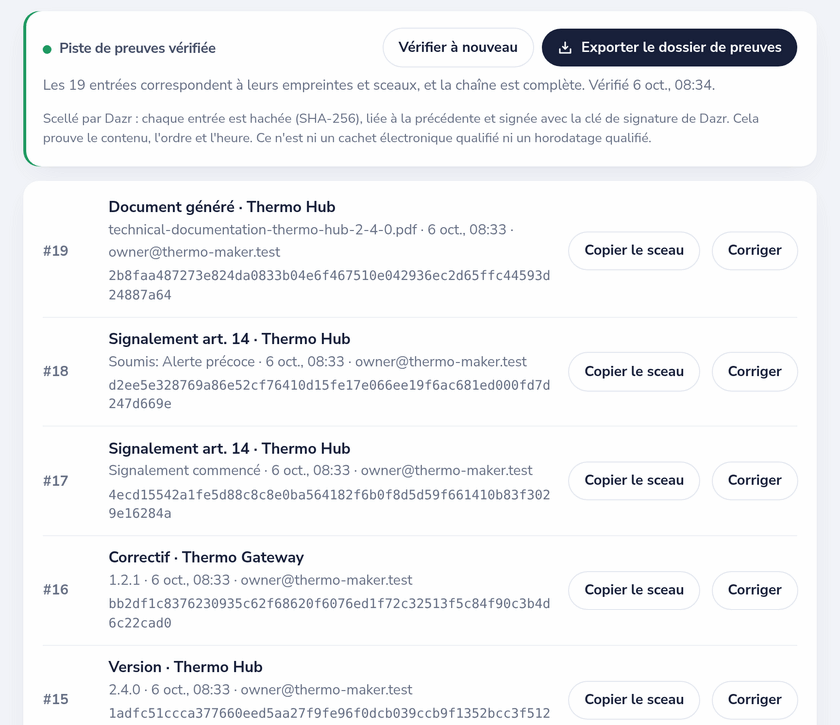
La piste de preuves vérifiée : chaque entrée avec son numéro, son type, son produit et son hachage SHA-256
Une chaîne vérifiée d’entrées scellées, prête à l’export.

Vérifier un sceau

Collez un sceau, le fichier manifest.jws d’un dossier de preuves ou le hachage d’une entrée. Dazr vérifie la signature et confirme s’il l’a émise. Rien d’autre n’est envoyé ni affiché.

Ce que regardent les autorités de surveillance du marché

Sur demande motivée, les autorités réclament la documentation technique, la déclaration UE de conformité et, si nécessaire, la SBOM. Elles vérifient que la classification et la procédure de conformité correspondent au produit, que les vulnérabilités ont été traitées et notifiées à temps et que la période d’assistance est respectée. Dazr conserve tout au même endroit, pendant au moins dix ans ou pendant la période d’assistance.

Retour à la présentation complète de Dazr Compliance › | Inscription gratuite ›

Vos questions sur le Cyber Resilience Act, avec les réponses.

Quand le Cyber Resilience Act s’applique-t-il ?

Le règlement est entré en vigueur le 10 décembre 2024. Les règles sur les organismes notifiés s’appliquent à partir du 11 juin 2026, les obligations de notification de l’article 14 à partir du 11 septembre 2026 (y compris pour les produits mis sur le marché auparavant) et toutes les autres obligations à partir du 11 décembre 2027.

Le CRA couvre-t-il les logiciels ?

Oui. Un produit comportant des éléments numériques est tout produit logiciel ou matériel mis sur le marché, y compris ses solutions de traitement de données à distance. Un logiciel proposé uniquement comme service, sans produit mis sur le marché, sort en général du champ du CRA et peut relever de NIS2.

Dazr transmet-il nos notifications au titre de l’article 14 ?

Non. Les notifications passent par la plateforme unique de signalement de l’ENISA, vers le CSIRT désigné comme coordinateur dans l’État membre de votre établissement principal. Dazr suit les délais de 24 heures, de 72 heures et du rapport final, rédige un projet de texte pour chaque étape et enregistre quand et avec quelle référence vous l’avez transmis.

Quels formats de SBOM pouvons-nous importer ?

CycloneDX 1.2 à 1.6 et SPDX 2.2, 2.3 et 3.0 au format JSON. Dazr contrôle le fichier, liste les composants et les licences et peut rechercher les vulnérabilités connues sur OSV.dev. Seuls les noms et versions des paquets sont envoyés, et la recherche peut être désactivée.

Que prouve la mention « scellé par Dazr » ?

Qu’une entrée, avec exactement ce contenu, a été enregistrée à cette position de votre piste de preuves à l’heure indiquée. Chaque entrée est hachée, liée à la précédente et signée par Dazr. Il ne s’agit pas d’un cachet électronique qualifié ni d’un horodatage qualifié au sens d’eIDAS.

Quelle offre inclut le module CRA ?

Pro (99 € par mois, jusqu’à 5 utilisateurs et utilisatrices) et Enterprise (499 € par mois). Prix hors TVA, mensuels, résiliables à tout moment.

Le Cyber Resilience Act, c’est maintenant.

Le module CRA est inclus dans Pro (99 €/mois) et Enterprise (499 €/mois), en libre-service via Mollie, HT, résiliable à tout moment. Free et Basic couvrent l’ISO 27001, le RGPD et NIS2. Custom est la seule offre sous contrat, sur devis.