Compliance, která běží dál.
ISO 27001, GDPR, NIS2 a osm dalších rámců jako opakovaná opatření s vlastníky, důkazy a připomínkami. Lhůty incidentů, registry a přístup pro auditory v jednom pracovním prostoru hostovaném v EU, pro týmy všech velikostí až po velké podniky.
Zdarma pro jednoho uživatele. Bez karty.
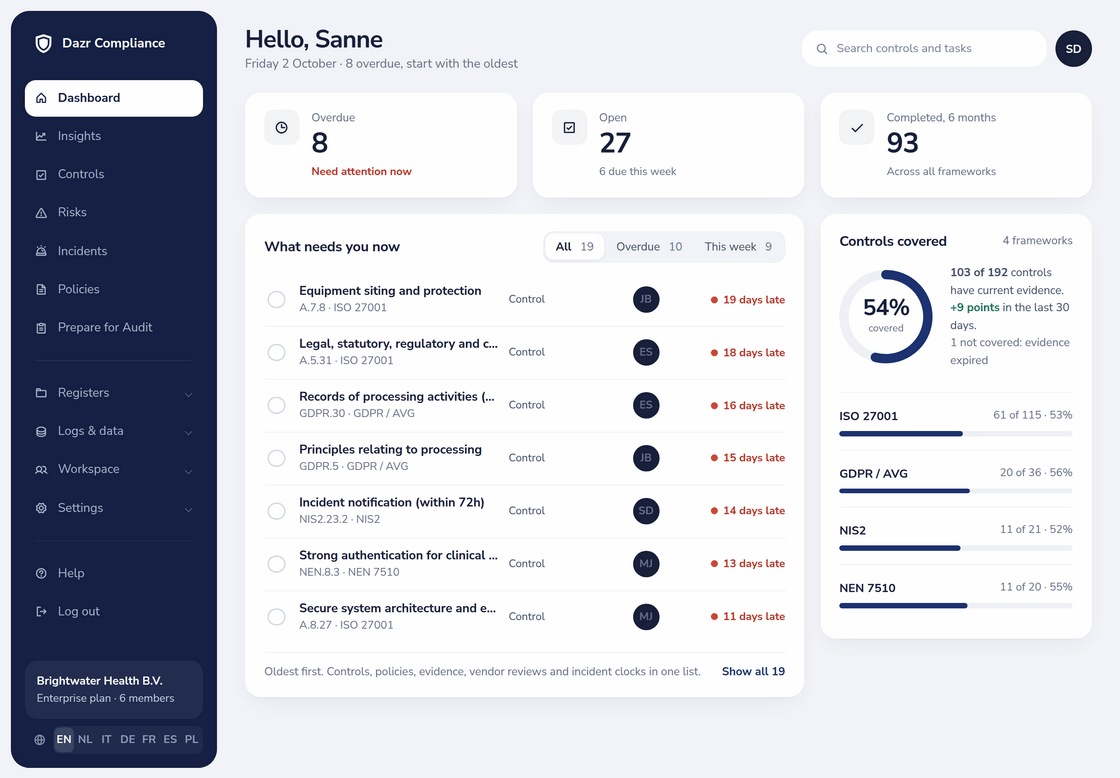
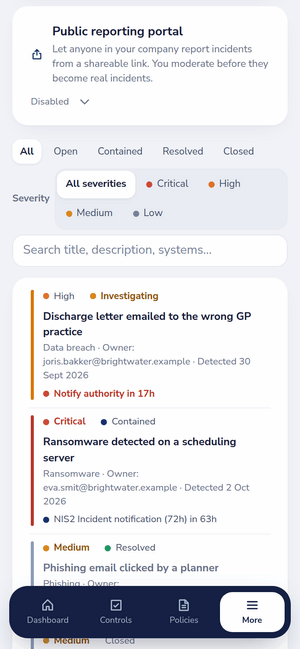
Přehled: práce po termínu, tento týden a pokrytí podle rámce. Vpravo registr incidentů na telefonu.
Přidávejte rámce bez přestavby. ISO 27001:2022 obsahuje všech 93 opatření přílohy A a kapitoly 4–10.
Vyberte modul a uvidíte obrazovku.
Skutečné obrazovky z ukázkového pracovního prostoru. Kliknutím na kartu přepnete.
Každé opatření má vlastníka a běží podle plánu.
Každé opatření má popis, doporučení a interval revize. Přiřaďte vlastníka, připojte důkazy a nastavte, jak dlouho platí, a pak je propojte s riziky, politikami a procesy, které pokrývá. Připomínky, týdenní upomínky na opatření po termínu a denní souhrn vypršení udržují vše v pohybu, s konzultantem i bez něj.
ISMS a opatření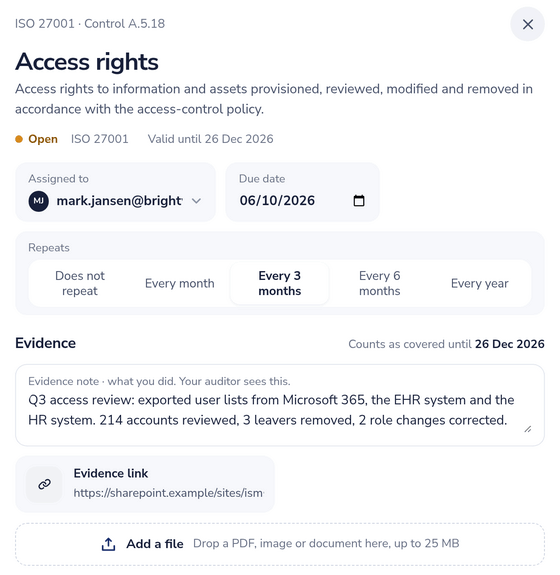
Vidět riziko před opatřeními i po nich.
Hodnoťte pravděpodobnost a dopad na pětibodových stupnicích, inherentní a zbytkové riziko vedle sebe. Zvolte ošetření, vlastníka a termín. Přijetí rizika zaznamená zdůvodnění a schvalovatele s časovým razítkem ze serveru.
Řízení rizik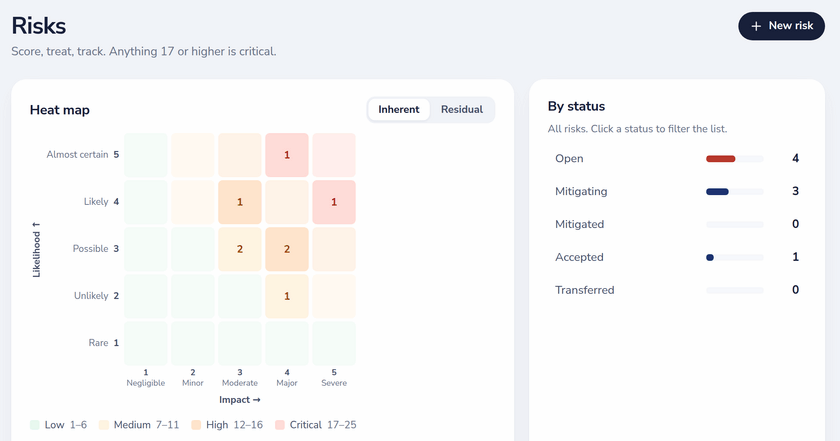
Každá lhůta s odpočtem.
Zaznamenejte incident a lhůty se spustí: 72 hodin podle čl. 33 GDPR; 24 hodin, 72 hodin a jeden měsíc podle NIS2. Kontrola podle nařízení (EU) 2024/2690 označí významné incidenty. V Enterprise plní vaši frontu veřejná stránka pro hlášení.
Řízení incidentů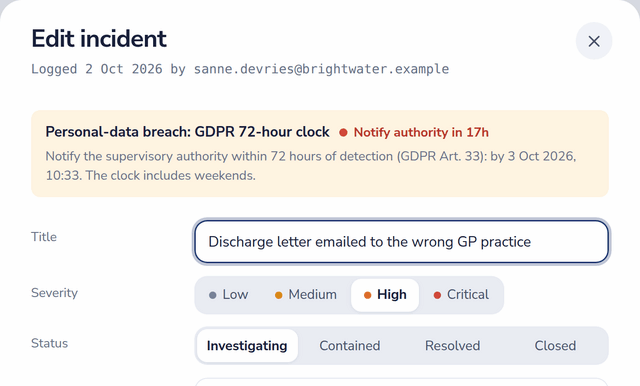
Dejte auditorovi přístup.
Pozvěte auditora na 1 až 60 dní. Přihlásí se jednorázovým kódem a přečte si každý registr, s možností komentovat. Exportujte schválené prohlášení o aplikovatelnosti a auditní stopu v PDF; v Enterprise vyhodnotí vaši připravenost Prepare for Audit.
Řízení auditů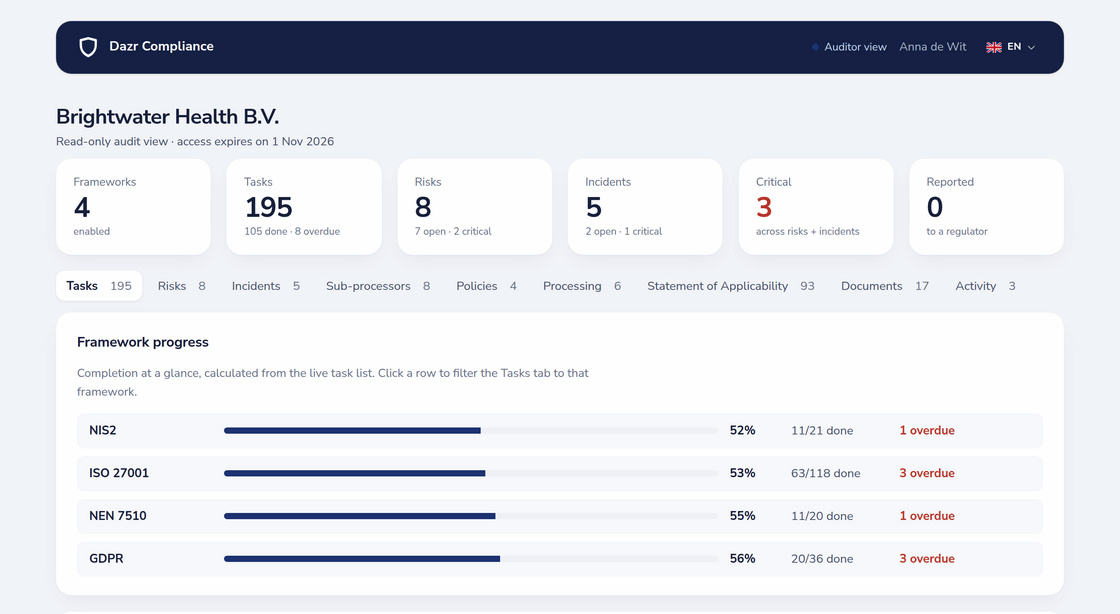
Záznamy o ochraně osobních údajů, které zůstávají aktuální.
Udržujte záznamy o činnostech zpracování podle čl. 30 a vaše DPIA propojené s dodavateli a riziky, které za nimi stojí. Každý dodavatel má smlouvu o zpracování, certifikáty, přístup k datům a datum revize, které vám připomene.
Soukromí (záznamy o zpracování a DPIA)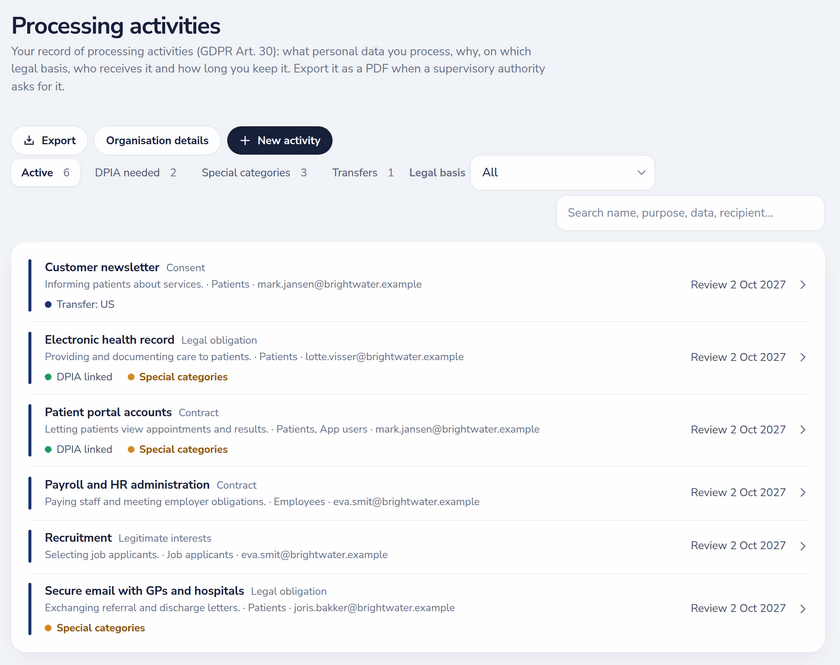
Politiky, které lidé opravdu čtou.
Začněte šablonou, schvalte, publikujte a u každé verze uvidíte, kdo ji potvrdil. Na bezpečnostní dotazníky zákazníků odpovězte jednou na stránce důvěryhodnosti a sdílejte jeden odkaz; citlivé odpovědi čekají na vaše schválení.
Správa politik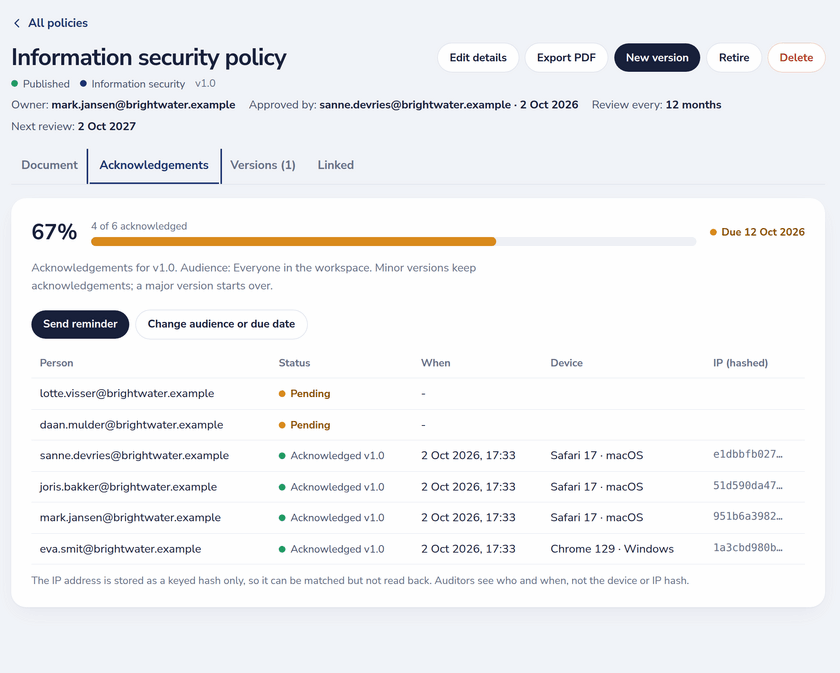
Jedna platforma, devět modulů.
Každý s vlastní stránkou a přehledem funkcí.
Připraveno na podnikovou kontrolu.
Na co se zeptá bezpečnost a nákup, máme odpověď.
- Dodavatel
- Dazr, Itálie (DIČ IT 02801250065)
- Pro koho
- Poskytovatelé péče, veřejné instituce, finanční subjekty a dodavatelé SaaS
- Začátek
- Samoobslužné přihlášení; v Enterprise zavedení s průvodcem
Veřejné ceny.
Měsíčně, bez DPH. Účtováno měsíčně, zrušit můžete kdykoli.
Více subjektů, vlastní integrace nebo vyhrazený manažer úspěchu zákazníka? Custom naceníme na vyžádání. Porovnat všechny funkce
Vyzkoušejte to s vašimi rámci.
Přihlaste se přes Google, Microsoft nebo pracovní e-mail, bez karty. Nebo si domluvte ukázku s naším týmem.
Bezplatné nástroje a průvodci: kalkulačka lhůt pro porušení, kontroly významných incidentů a působnosti NIS2, odhad auditu ISO 27001, průvodci k NIS2, DORA, AI Act a CRA a stránky pro Nizozemsko a Itálii.