Co je SOC 2?
SOC 2 (AICPA Trust Services Criteria). B2B SaaS z EU prodávající velkým firmám na trhu USA, kde se zprávy SOC 2 při nákupu běžně požadují vedle ISO 27001.
Na koho se vztahuje
- B2B SaaS z EU expandující na trh USA
- Firmy s datovými platformami a nástroji pro vývojáře obsluhující velké firmy v USA
- Platformy AI / ML, jejichž zákazníci žádají SOC 2 vedle ISO 27001
- SaaS blízké zdravotnictví zaměřené na poskytovatele v USA (často v kombinaci s HIPAA)
Hlavní opatření SOC 2 pokrytá v Dazr
Common Criteria (Security)CC1–CC9: kontrolní prostředí, komunikace, posouzení rizik, monitorování, kontrolní činnosti, logický a fyzický přístup, systémové operace, řízení změn, zmírňování rizik.
DostupnostA1: monitorování, kapacita, prostředí, BCP a obnova.
Processing IntegrityPI1: úplné, přesné, včasné, autorizované zpracování.
DůvěrnostC1: identifikace a ochrana důvěrných informací.
SoukromíP1–P8: informování, volba, shromažďování, použití, uchovávání, zpřístupnění, kvalita, monitorování, vymáhání (v souladu s GAPP).
Na co se auditoři dívají
Auditoři SOC 2 Type 2 ověřují vzorkem důkazy za auditní období (obvykle 6 až 12 měsíců): revize přístupů skutečně proběhly, změny prošly kontrolou kolegů, incidenty byly zaznamenány, dodavatelé byli revidováni. Dazr je evidenční systém za celé období.
Jak Dazr pomáhá se SOC 2
S Dazr Compliance můžete:
- Uchovávejte Trust Services Criteria s propojenými opatřeními a důkazy
- Provádějte čtvrtletní revize přístupů v pravidelném intervalu s e-mailovými připomínkami
- Sledujte schvalování změn a důkazy o kontrole kolegy
- Veďte dodavatele v registru dodavatelů s odkazy na smlouvy o zpracování a SOC 2 / ISO a daty revizí
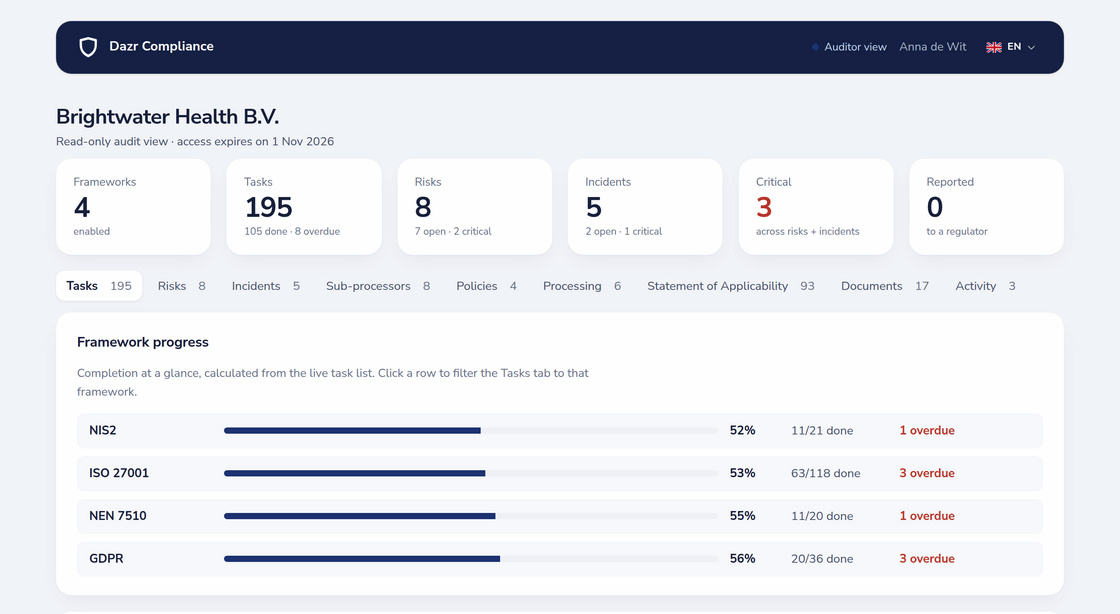
- Předejte auditorovi pohled jen ke čtení pro vzorkování, nebo auditní stopu v jediném PDF
Zpět na úplný přehled Dazr Compliance › | Zaregistrovat se zdarma ›