Domů › Rámce › ISO 27001

Software pro ISO 27001.

Všech 93 opatření z přílohy A a kapitoly 4 až 10 běží podle plánu, s vlastníky, důkazy a připomínkami. Když přijde auditor, prohlášení o aplikovatelnosti, registr rizik a protokol aktivit jsou připravené. Zdarma pro jeden rámec; placené tarify od 99 € měsíčně.

Ve zkratce

  • A.5 Organizační: 37 opatření pro politiky, role, dodavatelské vztahy, zpravodajství o hrozbách, reakci na incidenty.
  • A.6 Lidé: 8 opatření pro prověřování, pracovní podmínky, povědomí, disciplinární řízení.
  • A.7 Fyzická: 14 opatření pro perimetr, zařízení, bezpečnou likvidaci, čistý stůl.
  • A.8 Technologická: 34 opatření pro řízení přístupu, kryptografii, protokolování, řízení zranitelností, kontinuitu IT.

Na této stránce

  1. Co je ISO 27001?
  2. Na koho se vztahuje
  3. Hlavní opatření ISO 27001 pokrytá v Dazr
  4. Na co se auditoři dívají
  5. Jak Dazr pomáhá s ISO 27001

Co je ISO 27001?

ISO/IEC 27001:2022. Firmy B2B SaaS, poradenské firmy, finanční služby, zdravotnictví a každá organizace, jejíž zákazníci při nákupu požadují certifikát ISO 27001.

Na koho se vztahuje

  • Firmy B2B SaaS, jejichž zákazníci při nákupu vyžadují ISO 27001
  • Poskytovatelé spravovaných služeb (MSP) a poradenské firmy
  • Finanční služby a fintech, které se připravují na DORA nad ISO 27001
  • Zdravotnické organizace, které přidávají NEN 7510 k ISO 27001

Hlavní opatření ISO 27001 pokrytá v Dazr

A.5 Organizační37 opatření pro politiky, role, dodavatelské vztahy, zpravodajství o hrozbách, reakci na incidenty.
A.6 Lidé8 opatření pro prověřování, pracovní podmínky, povědomí, disciplinární řízení.
A.7 Fyzická14 opatření pro perimetr, zařízení, bezpečnou likvidaci, čistý stůl.
A.8 Technologická34 opatření pro řízení přístupu, kryptografii, protokolování, řízení zranitelností, kontinuitu IT.

Na co se auditoři dívají

Audit 1. stupně je přezkoumání dokumentace; audit 2. stupně je ověřování důkazů vzorkem. Dazr je postaven kolem 2. stupně: každé opatření se opakuje s vlastníkem, důkazy a záznamem v protokolu aktivit po dokončení.

Jak Dazr pomáhá s ISO 27001

S Dazr Compliance můžete:

  • Udržujte prohlášení o aplikovatelnosti v portálu: aplikovatelnost a zdůvodnění u každého opatření, schválené verze, export do PDF a XLSX
  • Provádějte čtvrtletní revize přístupů, roční přezkoumání vedením a revize ošetření rizik v pravidelném intervalu s e-mailovými připomínkami
  • Veďte registr rizik s tepelnými mapami inherentního a zbytkového rizika, možnostmi ošetření a zaznamenaným přijetím rizika (od Pro)
  • Provozujte registr incidentů s poli pro oznámení úřadu
  • Předejte auditorovi pohled jen ke čtení pro ověřování vzorkem ve 2. stupni, nebo mu předejte auditní stopu v jediném PDF
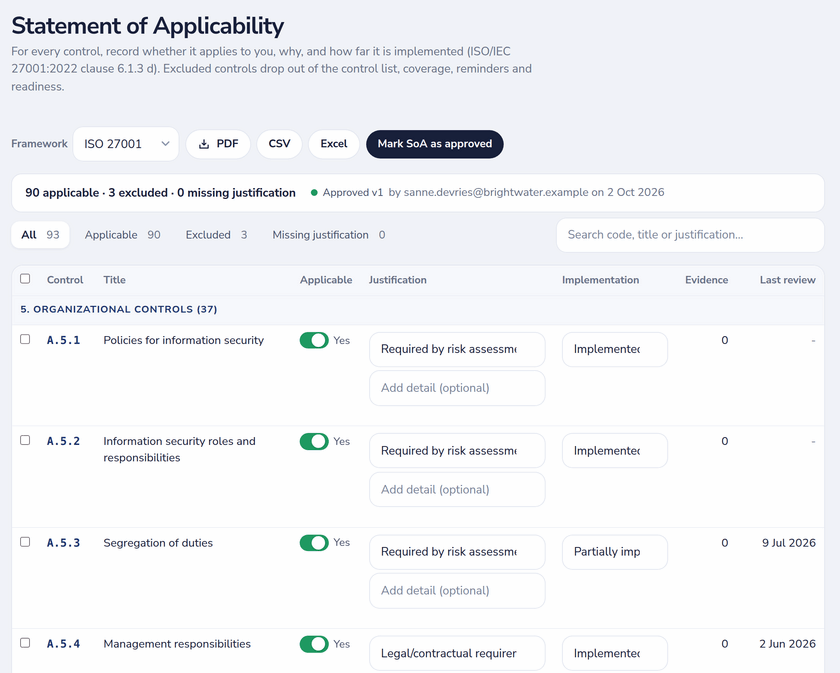
Prohlášení o aplikovatelnosti ISO 27001 s aplikovatelností, zdůvodněním, stavem implementace a schválenou verzí
Prohlášení o aplikovatelnosti: aplikovatelnost, zdůvodnění a implementace u každého opatření, se schválenou verzí.

Zpět na úplný přehled Dazr Compliance › | Zaregistrovat se zdarma ›

Odpovědi na otázky k ISO 27001.

Kolik opatření platforma pokrývá?

Všech 93 opatření přílohy A normy ISO 27001:2022 plus požadavky kapitol 4–10 na systém řízení (rozsah, vedení, plánování, podpora, provoz, hodnocení výkonnosti, zlepšování). Každé opatření má popis, doporučení a výchozí interval revize.

Je to pro audit 1. stupně, nebo 2. stupně?

Pro oba. Audit 1. stupně je přezkoumání dokumentace; audit 2. stupně je ověřování důkazů vzorkem. Dazr uchovává prohlášení o aplikovatelnosti, registr rizik, registr incidentů, důkazy k opatřením a protokol aktivit na jednom místě pro oba.

Mohu mít prohlášení o aplikovatelnosti v Dazr?

Ano. U každého opatření označte, zda je aplikovatelné, se zdůvodněním a stavem implementace, schvalte verzi a exportujte ji do PDF nebo XLSX; vyloučená opatření vypadnou ze seznamu opatření. Můžete také dál odkazovat na stávající dokument prohlášení o aplikovatelnosti.

Přijme můj externí auditor důkazy vedené zde?

Dazr dává auditorům to, co obvykle požadují: protokol aktivit s časovými razítky a odpovědnou osobou, důkazy u každého opatření, časově omezený přístup jen ke čtení a exporty. Zda jsou tyto důkazy dostatečné, vždy posoudí auditor.

Který software ISO 27001 je vhodný pro malé a střední firmy v Nizozemsku?

Sledujte čtyři věci: úplnou sadu opatření ISO 27001:2022 s prohlášením o aplikovatelnosti, rozhraní v jazyce lidí, kteří práci dělají, ukládání v EU a cenu, která nevyžaduje výběrové řízení. Dazr Compliance splňuje všechny čtyři: knihovna opatření (všech 93 opatření z přílohy A plus kapitoly 4-10) je v bezplatném tarifu, prohlášení o aplikovatelnosti, registr rizik, přístup pro auditora a až pět uživatelů přicházejí s tarifem Pro za 99 € měsíčně, portál je v nizozemštině i ve všech ostatních jazycích tohoto webu a data zůstávají v EU.

Začněte s programem ISO 27001.