Co je NIS2?
Směrnice EU NIS2 (směrnice (EU) 2022/2555). Základní a důležité subjekty podle NIS2: energetika, doprava, bankovnictví, infrastruktura finančního trhu, zdravotnictví, pitná voda, odpadní voda, digitální infrastruktura, řízení služeb ICT, veřejná správa, poštovní a kurýrní služby, potraviny, chemikálie, výroba, výzkum.
Na koho se vztahuje
Zda jste základní, nebo důležitý subjekt, závisí na odvětví z přílohy I nebo II směrnice a na velikosti. Kontrola působnosti NIS2 používá stejná pravidla.
- Odvětví přílohy I (energetika, doprava, bankovnictví, infrastruktury finančních trhů, zdravotnictví, pitná voda, odpadní vody, digitální infrastruktura, řízení služeb IKT, veřejná správa a vesmír): základní, pokud jde o velký podnik, důležitý, pokud o střední.
- Řízení služeb IKT zahrnuje poskytovatele řízených služeb (MSP) a řízených bezpečnostních služeb (MSSP) pro firemní zákazníky. MSP se 150 zaměstnanci je obvykle střední podnik, tedy důležitý subjekt; nad prahy pro střední podniky je základní.
- Odvětví přílohy II (poštovní a kurýrní služby, nakládání s odpady, chemické látky, potraviny, výroba, poskytovatelé digitálních služeb a výzkum): důležitý, pokud jde o střední nebo velký podnik.
- Bez ohledu na velikost: kvalifikovaní poskytovatelé služeb vytvářejících důvěru, registry domén nejvyšší úrovně, poskytovatelé služeb DNS a ústřední státní správa jsou základní; poskytovatelé veřejných sítí nebo služeb elektronických komunikací a nekvalifikovaní poskytovatelé služeb vytvářejících důvěru jsou základní, pokud jsou velcí, nebo u elektronických komunikací střední, a jinak důležití.
- Pod prahem: mikropodniky a malé podniky v odvětvích příloh I a II jsou vyloučeny, pokud se na ně nevztahují výše uvedená pravidla nezávislá na velikosti nebo je neurčí úřad.
Střední podnik znamená 50 až 249 zaměstnanců a roční obrat nejvýše 50 milionů eur nebo bilanční sumu nejvýše 43 milionů eur (doporučení Komise 2003/361/ES); nad touto hranicí jde o velký podnik. Národní zákony mohou přidat odvětví nebo určit menší subjekty; Itálie například přidává vlastní přílohy.
Hlavní opatření NIS2 pokrytá v Dazr
Vnitrostátní transpozice
Stav k 19. říjnu 2026. NIS2 je směrnice, takže povinnosti, které se vás skutečně týkají, vyplývají z národního zákona a od národního úřadu. Pro Česko: NIS2 v Česku: zákon č. 264/2025 Sb. a režim nižších povinností.
Připravené národní rámce. Vedle NIS2 na úrovni EU obsahuje Dazr jako samostatné rámce italská základní opatření ACN (ACN) a česká opatření NÚKIB podle vyhlášek č. 409/2025 Sb. a č. 410/2025 Sb. (NÚKIB), včetně národních lhůt pro hlášení.
Další průvodci po zemích, v místním jazyce. Österreich: NISG 2026 · Česko: zákon č. 264/2025 Sb. · Slovensko: zákon č. 69/2018 Z. z. · România: OUG nr. 155/2024 · Sverige: cybersäkerhetslagen · Danmark: NIS2-loven · Norge: digitalsikkerhetsloven · Portugal: Decreto-Lei n.º 125/2025 · España: estado de la ley · France: loi Résilience.
Prováděcí nařízení (EU) 2024/2690. Pro poskytovatele služeb DNS, registry TLD, poskytovatele cloudových služeb a datových center, sítě pro doručování obsahu, poskytovatele řízených (bezpečnostních) služeb, online tržiště, vyhledávače, sociální sítě a poskytovatele služeb vytvářejících důvěru toto nařízení Komise upřesňuje technické a metodické požadavky na opatření podle článku 21 a kdy se incident považuje za významný. Viz kontrolní seznam 2024/2690 a kontrolu významných incidentů.
Zdroje: směrnice (EU) 2022/2555, prováděcí nařízení (EU) 2024/2690, Forvis Mazars o Cbw, D.Lgs. 138/2024, CCB, NIS2UmsuCG, NIS2 v Polsku (biznes.gov.pl).
Na co se auditoři dívají
NIS2 konkrétně vyžaduje důkazy o schválení řídícím orgánem, posouzení rizik dodavatelského řetězce a cyklus oznamování incidentů: včasné varování do 24 hodin / průběžná zpráva do 72 hodin / závěrečná zpráva do 1 měsíce. Dazr uchovává důkazy ke všem třem.
Jak Dazr pomáhá s NIS2
S Dazr Compliance můžete:
- Udržujte opatření k řízení kybernetických rizik podle článku 21 jako opakovaná opatření
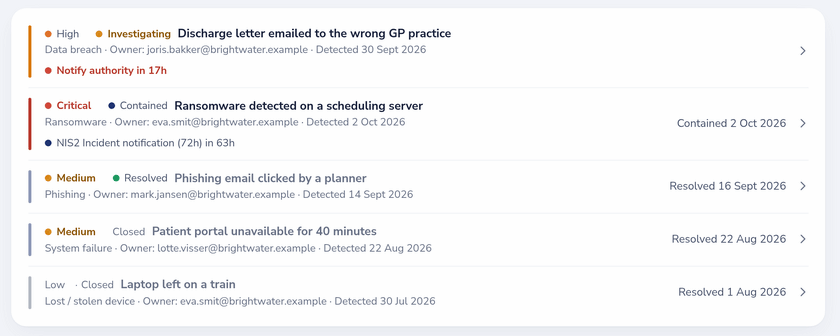
- Provozujte registr incidentů s časy oznámení 24 h / 72 h / 1 měsíc a čísly případů u úřadu
- Revidujte dodavatele v registru dodavatelů s odkazy na smlouvy o zpracování a certifikáty, daty revizí a vypršení (Pro a Enterprise)
- Uchovávejte datum schválení řídícím orgánem v profilu compliance, obnovované každý rok
- Předejte příslušnému úřadu auditní stopu v jediném PDF nebo pohled jen ke čtení
Zpět na úplný přehled Dazr Compliance › | Zaregistrovat se zdarma ›