Domů › Rámce › PCI DSS

Software pro soulad s PCI DSS pro obchodníky a poskytovatele služeb.

12 požadavků PCI DSS v4 jako 35 opakovaných opatření s důkazy, dokumenty o rozsahu a datových tocích v Prepare for Audit, čtvrtletní interval skenů ASV a roční interval penetračních testů. Součást Enterprise, 499 € měsíčně.

Ve zkratce

  • Požadavky 1–2: Bezpečnost sítě: firewally, bezpečné konfigurace, segmentace prostředí s údaji o držitelích karet (CDE).
  • Požadavky 3–4: Ochrana údajů o držitelích karet: minimalizace ukládání, šifrování v klidu i při přenosu.
  • Požadavky 5–6: Řízení zranitelností: antimalware, bezpečný vývoj, řízení změn.
  • Požadavky 7–9: Řízení přístupu: potřeba znalosti, jedinečná ID, MFA, fyzický přístup.

Na této stránce

  1. Co je PCI DSS?
  2. Na koho se vztahuje
  3. Hlavní opatření PCI DSS pokrytá v Dazr
  4. Na co se auditoři dívají
  5. Jak Dazr pomáhá s PCI DSS

Co je PCI DSS?

PCI DSS v4.0 (Payment Card Industry Data Security Standard). Obchodníci, poskytovatelé služeb, zpracovatelé plateb a každá organizace, která ukládá, zpracovává nebo přenáší údaje o držitelích karet: e-commerce, platební platformy, fintech, pohostinství, zdravotnictví s platbami kartou na místě.

Na koho se vztahuje

  • Obchodníci v e-commerce přijímající platby kartou online
  • Platformy SaaS s vestavěnými platebními toky (často úroveň 4 nebo rozsah poskytovatele služeb)
  • Poskytovatelé platebních služeb, ISV, platební zprostředkovatelé
  • Pohostinství a maloobchod s platebními terminály na místě
  • Poskytovatelé zdravotní péče s platbami kartou na místě

Hlavní opatření PCI DSS pokrytá v Dazr

Požadavky 1–2Bezpečnost sítě: firewally, bezpečné konfigurace, segmentace prostředí s údaji o držitelích karet (CDE).
Požadavky 3–4Ochrana údajů o držitelích karet: minimalizace ukládání, šifrování v klidu i při přenosu.
Požadavky 5–6Řízení zranitelností: antimalware, bezpečný vývoj, řízení změn.
Požadavky 7–9Řízení přístupu: potřeba znalosti, jedinečná ID, MFA, fyzický přístup.
Požadavky 10–11Monitorování a testování: protokolování a monitorování, skeny ASV (čtvrtletně), interní skeny zranitelností, penetrační testy (ročně), monitorování integrity souborů.
Požadavek 12Politika informační bezpečnosti, posouzení rizik, reakce na incidenty, řízení třetích stran, školení bezpečnostního povědomí.

Na co se auditoři dívají

Posuzovatelé PCI DSS ověřují vzorkem důkazy napříč 12 požadavky za auditní období: čtvrtletní skeny ASV skutečně proběhly, roční penetrační testy se uskutečnily, segmentace je prokazatelně účinná, revize přístupů byly provedeny, řízení změn bylo dodrženo. Dazr je evidenční systém.

Jak Dazr pomáhá s PCI DSS

Dazr Compliance je platforma pro řízení compliance hostovaná v EU (software GRC) pro evropské organizace všech velikostí, od pětičlenného týmu po velké podniky. PCI DSS je jedním z jejích jedenácti rámců, součástí Enterprise, 499 € měsíčně. V praxi to znamená:

  • Udržujte rozsah CDE a diagram datových toků aktuální, se systémy CDE v inventáři aktiv
  • Sledujte čtvrtletní skeny ASV a roční penetrační testy jako opakovaná opatření s důkazy od dodavatelů
  • Veďte poskytovatele služeb třetích stran v registru dodavatelů, s maticí odpovědností propojenou jako důkaz
  • Provádějte revize přístupů v pravidelném intervalu s rozsahem podle rolí a komponent CDE
  • Předejte QSA pohled jen ke čtení pro vzorkování RoC, nebo auditní stopu v jediném PDF
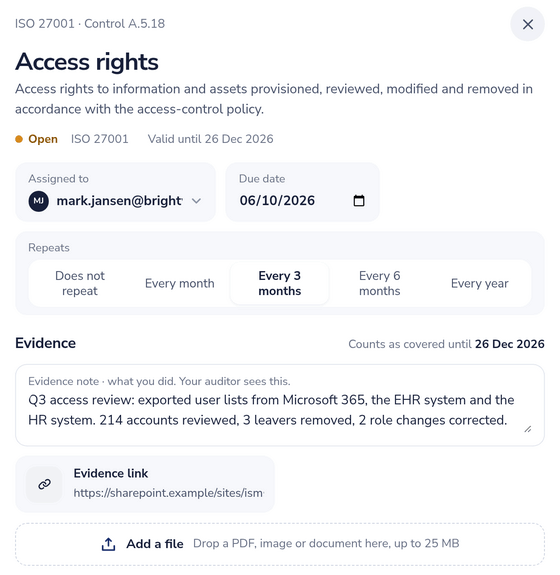
Opatření A.5.18 v ISO 27001 s vlastníkem, termínem, opakováním, poznámkou k důkazu, odkazem na důkaz a datem platnosti
ISO 27001 A.5.18: vlastník, čtvrtletní cyklus, důkaz platný do prosince.

Zpět na úplný přehled Dazr Compliance › | Zaregistrovat se zdarma ›

Odpovědi na otázky k PCI DSS.

Nahradí Dazr našeho QSA?

Ne. Zprávu o souladu (RoC) nebo dotazník pro sebehodnocení (SAQ) podepisuje váš QSA nebo váš vlastní interní tým. Dazr je evidenční systém, ze kterého berou vzorky.

Podporujete přizpůsobený přístup ve v4.0?

Částečně. Samostatný postup pro přizpůsobený přístup neexistuje: přístup ke každému požadavku zaznamenáte v důkazech k opatření a tam propojíte cílenou analýzu rizik.

A co skeny ASV a penetrační testy?

Dazr sleduje interval (čtvrtletní externí skeny, roční penetrační testy, skeny vyvolané změnami) a odkazuje na skutečné zprávy ze skenů. Samotné skeny provádí váš dodavatel ASV / penetračních testů.

Kde jsou data hostována?

Pouze v Evropské unii. Záznamy pracovního prostoru jsou na aplikační vrstvě šifrované v klidu pomocí AES-256-GCM; nahrané soubory s důkazy spoléhají na šifrování v klidu poskytovatele úložiště. Italský subjekt, jurisdikce EU. Poznámka: Dazr neukládá údaje o držitelích karet; uchováváme důkazy o souladu týkající se vašeho CDE.

Připraveni začít s programem PCI DSS?

PCI DSS je součástí Enterprise (499 €/měs., samoobslužně přes Mollie, bez DPH, zrušit můžete kdykoli). Free a Basic pokrývají ISO 27001, GDPR a NIS2; Pro přidává NEN 7510, ISO 27701, ISO 22301 a SOC 2. Custom je jediný tarif na základě smlouvy, naceněný na vyžádání.