Přístup pro auditory
Auditoři nesdílejí účet člena a nedostávají statické heslo. Správce je pozve jménem a e-mailem a zvolí, jak dlouho přístup trvá: 1 až 60 dní, výchozí je 30.
- Dva faktory už z principu: e-mail s pozvánkou obsahuje osobní odkaz, jehož otevření ale nestačí. Auditor si vyžádá šestimístný kód zaslaný na pozvanou adresu a teprve ten otevře podepsanou relaci auditora.
- Omezení proti zneužití: nejvýše 5 žádostí o kód za hodinu, 5 pokusů na kód a 10 neúspěšných pokusů za hodinu.
- Časově omezený: přístup končí zvoleným dnem. Relace nikdy nepřežije dobu přístupu.
- Odebratelný: odeberte auditorovi přístup a jeho relace přestane fungovat při dalším požadavku. Vygenerování nového odkazu zneplatní starý a ponechá stejné datum konce.
- Uloženo jako hash: odkazy pozvánek se zobrazí jednou a uchovávají se jen jako hash.
- Zaznamenáno: pozvánky, ověření, odebrání a nově vygenerované odkazy se objevují v protokolu aktivit jako
auditor.invited,auditor.verified,auditor.revokedaauditor.link-regenerated. - Přehled pro správce uvádí každého auditora se jménem, e-mailem, kdo jej pozval, datem konce a tím, zda je přístup aktivní, vypršel nebo byl odebrán.
Co auditoři vidí
Portál pro auditory na compliance.dazr.eu/auditor se otevře přehledem rámců s dokončením podle rámce a následujícími kartami:
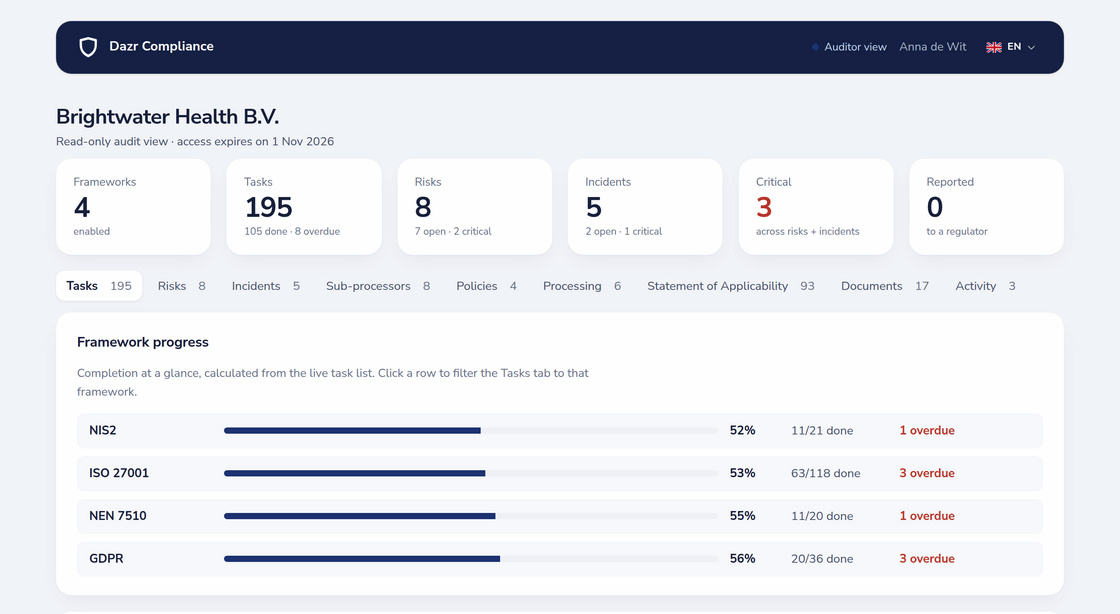
| Karta | Obsah |
|---|---|
| Opatření | Každé opatření s popisem, doporučením, důkazy (poznámky, odkazy a soubory), komentáři a úplnou historií; filtr podle rámce a stavu |
| Rizika | Registr rizik s inherentními a zbytkovými skóre, ošetřením a přijetím |
| Incidenty | Registr incidentů s časovou osou, poli pro oznámení a lhůtami |
| Zpracovatelé | Registr dodavatelů |
| Politiky | Politiky a jejich verze |
| Zpracování | Záznamy o činnostech zpracování a DPIA podle GDPR, se stažením PDF záznamů a DPIA |
| Prohlášení o aplikovatelnosti | Aplikovatelnost a zdůvodnění u každého opatření, se stažením PDF |
| Dokumenty | Dokumenty propojené v profilu compliance |
| Aktivita | Protokol aktivit od začátku přístupu auditora, bez volného textu |
Soubory s důkazy se stahují přes ověřenou proxy, nikdy přes přímý odkaz do úložiště. Vše je jen ke čtení: každý pokus o změnu dat je odmítnut.
Komentáře, poznámky a další postup
- Komentáře auditorů k jakémukoli opatření, ve vlákně opatření označené jako komentáře auditora, vedle komentářů vašeho týmu.
- Poznámky auditorů k incidentům, přidávané do časové osy incidentu jako samostatný typ záznamu.
- Další postup běží přes úkoly: z každého zjištění udělejte vlastní úkol s vlastníkem a termínem (od Basic). Připomínky před termínem a po něm jej pak hlídají jako každé opatření a ISO 22301 i ISO 27001 obsahují vlastní opatření pro neshody a nápravná opatření.
- Nápravná opatření z incidentů: incident může odkazovat na úkol nápravného opatření, který z něj vznikl, takže poučení se uzavře ve sledovaném úkolu.
Dazr nemá samostatný registr zjištění s vlastním postupem; zjištění žijí jako komentáře a úkoly.
Prepare for Audit a skóre připravenosti
Prepare for Audit klade nad vaším živým pracovním prostorem otázky, které auditor pokládá v prvních dnech zakázky. Každá kontrola je splněno, varování, nesplněno nebo nepoužitelné, s podrobnostmi a odkazem nebo polem přímo na místě k nápravě.
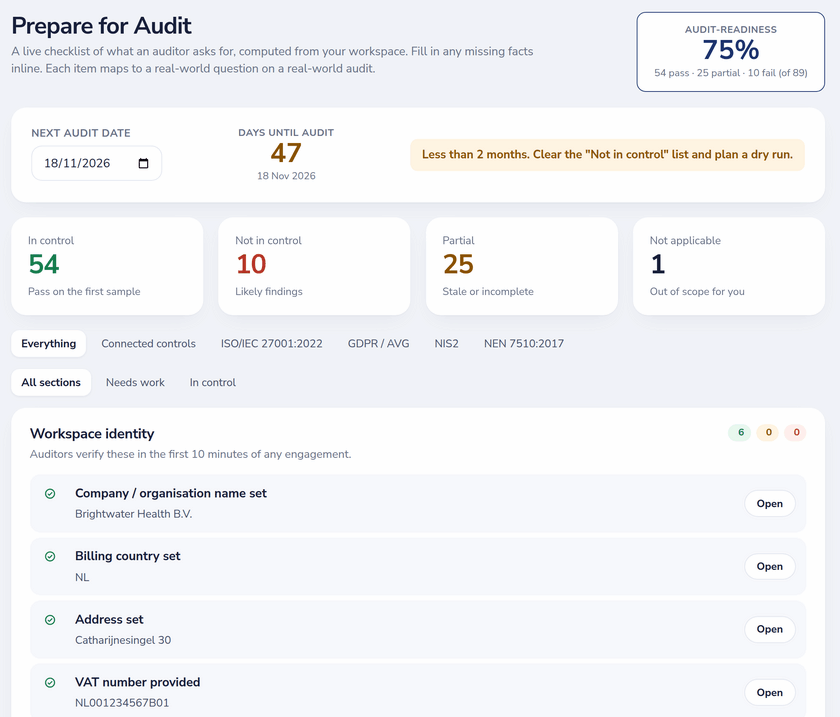
| Oddíl | Kontroly | Příklady |
|---|---|---|
| Identita pracovního prostoru | 6 | Název organizace, země, adresa, DIČ, vedoucí bezpečnosti, kontakt na pověřence |
| Základní knihovna politik | 11 | Informační bezpečnost, přijatelné užívání, řízení přístupu, kryptografie, postup při incidentech, plán BC/DR, inventář aktiv, registr dodavatelů, schéma sítě |
| Provozní důkazy | 17 | Vlastníci opatření, nic po termínu déle než 90 dní, vyplněný registr rizik, zmírněná kritická rizika, přezkoumání vedením, interní audit, školení bezpečnostního povědomí, phishingový test, test BC/DR, test obnovy ze zálohy, penetrační test, sken zranitelností, revize přístupů |
| Pro každý rámec | 2 + specifické | Všechna opatření mají vlastníka, opatření revidovaná za posledních 12 měsíců, plus kontroly rámce, například BIA a program cvičení podle ISO 22301 |
Skóre je (splněno + 0,5 × varování) / použitelné kontroly, zobrazuje se jako karta v přehledu a zaznamenává se do trendu. Prepare for Audit je součástí Enterprise; v ostatních tarifech náhled ukazuje, kolik je mezer, a první dvě celé.
Auditní stopa v PDF a další předávané soubory
- Auditní stopa v PDF: titulní strana, souhrn s celkovým počtem opatření a počty dokončených, otevřených a po termínu, dokončení podle rámců, nevyřízené položky, oddíl pro každý rámec seskupený podle témat, protokol dokončení a strana pro podpis. V Basic se značkou Dazr, v Pro se jménem vaší firmy, v Enterprise plně white-label: vaše logo, podtitul, text zápatí a podepisující osoba.
- Prohlášení o aplikovatelnosti v PDF nebo XLSX, včetně schválených verzí.
- GDPR: záznamy o činnostech zpracování podle čl. 30 a zprávy DPIA v PDF.
- Excel a CSV s dodavateli, aktivy, incidenty, riziky, činnostmi zpracování, DPIA, opatřeními, členy, protokolem aktivit, politikami, odpověďmi stránky důvěryhodnosti a prohlášením o aplikovatelnosti (od Basic).
Integrita důkazů a protokol aktivit
- Jakmile je opatření dokončeno, jeho poznámka k důkazu a odkaz se uzamknou. Měnit lze už jen datum platnosti.
- Každá akce, která mění stav, se zapíše do protokolu aktivit s tím, kdo a kdy ji provedl, včetně akcí podpory Dazr. Vyhledávejte, filtrujte podle typu a data a exportujte.
- Protokol uchovává posledních 2 000 událostí ve Free, 5 000 v Basic, 25 000 v Pro a 50 000 v Enterprise.