Model hodnocení
Každé riziko se hodnotí na dvou pětibodových stupnicích. Skóre je pravděpodobnost vynásobená dopadem, takže je v rozsahu 1 až 25. Stejná pásma určují barvy v tepelné mapě, skóre v registru i kontrolu připravenosti u kritických rizik.
| Stupnice | 1 | 2 | 3 | 4 | 5 |
|---|---|---|---|---|---|
| Pravděpodobnost | Vzácné | Nepravděpodobné | Možné | Pravděpodobné | Téměř jisté |
| Dopad | Zanedbatelný | Malý | Střední | Velký | Závažný |
| Pásmo | Skóre | Zobrazení |
|---|---|---|
| Nízké | 1-6 | Zelená buňka a skóre |
| Střední | 7-11 | Jantarová |
| Vysoké | 12-16 | Oranžová |
| Kritické | 17-25 | Červená; Prepare for Audit kontroluje, že každé kritické riziko má plán zmírnění |
Inherentní a zbytkové riziko
Každý záznam rizika uchovává dvě hodnocení s vlastními poli: inherentní riziko před ošetřením (inherentLikelihood, inherentImpact, inherentScore) a zbytkové riziko po ošetření (residualLikelihood, residualImpact, residualScore). Zbytkové skóre zůstává prázdné, dokud je neohodnotíte, a formulář ukládá obě zbytkové hodnoty jen společně, takže napůl vyplněné hodnocení se do registru nedostane.
V registru každý řádek ukazuje inherentní skóre se zbytkovým skóre vedle (například 20 → 6), vlastníka, stav a zvolené ošetření.
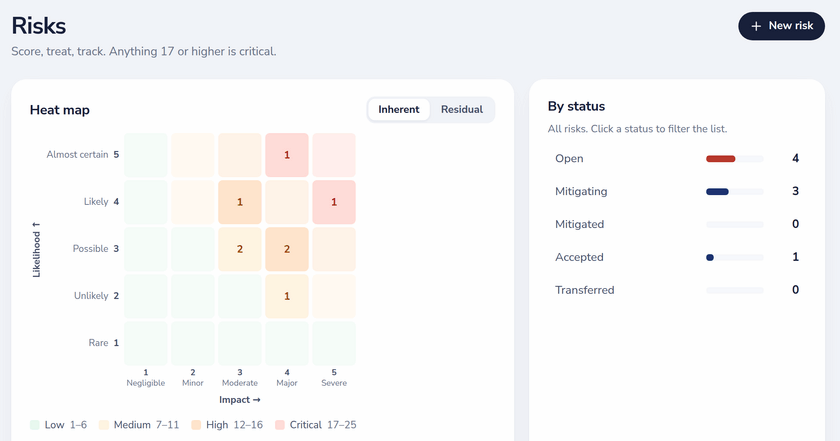
Interaktivní tepelná mapa 5×5
- Přepínejte tepelnou mapu mezi inherentním a zbytkovým rizikem jedním přepínačem.
- Každá buňka počítá aktivní rizika s danou pravděpodobností a dopadem. Aktivní znamená každý stav kromě Zmírněno, takže přijatá a přenesená rizika zůstávají viditelná.
- Kliknutím na buňku vyfiltrujete registr přesně na tato rizika; dalším kliknutím filtr zrušíte.
- V režimu zbytkového rizika popisek uvádí, kolik aktivních rizik ještě nemá zbytkové skóre, takže mezery v hodnocení jsou vidět, místo aby potichu chyběly.
- Vedle tepelné mapy slouží rozpad podle stavu (otevřené, zmírňuje se, zmírněno, přijato, přeneseno) zároveň jako filtr.
Ošetření, stav a termíny
Možnosti ošetření vycházejí z ISO 27005: zmírnit (snížit pravděpodobnost nebo dopad), přijmout (nést je, zdokumentovaně), přenést (pojištění nebo třetí strana) nebo vyhnout se (ukončit činnost). Stav se sleduje zvlášť: otevřené, zmírňuje se, zmírněno, přijato nebo přeneseno.
- Plán zmírnění až o 4 000 znacích a termín zmírnění u každého rizika.
- Termíny se v registru zobrazují jako blížící se nebo po termínu, dokud riziko není zmírněno, přijato nebo přeneseno.
- Řaďte podle skóre, termínu nebo vlastníka a vyhledávejte v názvu, popisu, vlastníkovi, zmírnění a zdůvodnění přijetí.
Přijetí rizika se schvalovatelem a zdůvodněním
Přijetí rizika, ať nastavením stavu na Přijato, nebo volbou ošetření Přijmout, vyžaduje písemné zdůvodnění. Server změnu bez něj odmítne. Dazr pak sám zaznamená acceptedBy a acceptedAt podle přihlášeného správce, který změnu uložil: prohlížeč tato pole nemůže nastavit ani zpětně datovat. Pokud riziko později stav Přijato opustí, razítko přijetí se vymaže, takže starý podpis nikdy nepokrývá nové rozhodnutí.
Okno rizika ukazuje výsledek srozumitelně: Přijal(a) jmeno@firma.eu dne 12. září 2026.
Vlastníci, role a historie
- Vlastník rizika (
ownerEmail) je oddělen od osoby, která riziko zadala (createdBy), jak očekává kapitola 6.1.3 ISO 27001. - Vlastníci a správci registr upravují; členové a externí auditoři mohou každé riziko otevřít jen ke čtení.
- Historie: každá změna přidá záznam s tím, kdo a kdy, až 200 revizí na riziko, takže přehodnocování v průběhu let zůstává dohledatelné.
- Protokol aktivit pracovního prostoru zaznamenává každou událost
risk.created,risk.updated(včetně změny stavu z a na) arisk.deleted.
Vazby na ochranu osobních údajů, opatření a reporting
- DPIA: riziko v DPIA může odkazovat na riziko v registru. Riziko ukazuje, které DPIA na něj odkazují, a před smazáním vás nejprve varuje. PDF DPIA vytiskne propojené riziko s jeho skóre, zbytkovým skóre a stavem.
- Prohlášení o aplikovatelnosti: „Vyžadováno posouzením rizik“ je jedním z důvodů zařazení u každého opatření.
- Prepare for Audit kontroluje, že je registr vyplněný a že každé kritické riziko má plán zmírnění.
- Export: registr rizik je jedním z exportů do Excelu a CSV, od Basic.
- Auditoři vidí registr ve vlastním portálu jen ke čtení (Pro a Enterprise).
- REST API a webhooky (Enterprise): vypisujte a čtěte rizika, filtrujte podle stavu nebo minimálního skóre a přijímejte události
risk.createdarisk.updatedve vlastním softwaru.