Domů › Rámce › GDPR

Soulad s GDPR, s důkazy.

Opakovaná opatření GDPR a registr porušení s odpočtem 72 hodin, zdarma. Od tarifu Pro máte záznamy o činnostech zpracování a DPIA vedle dodavatelů a rizik, kterých se týkají. Hostováno v EU.

Kdy jste se o incidentu dozvěděli?

Orientační. Lhůty běží od zjištění; zkontrolujte vnitrostátní právo a úplnou kalkulačku pro možnosti, jako jsou poskytovatelé služeb vytvářejících důvěru nebo datum opravy.

Články 6, 9Záznamy o právním základu a kontroly zvláštních kategorií u každé činnosti zpracování.
Článek 28Registr dodavatelů a zpracovatelů s URL smluv o zpracování a daty revizí (Pro a Enterprise).
Článek 30Záznamy o činnostech zpracování jako registr, propojené se zapojenými dodavateli.
Článek 32Technická a organizační opatření, s opatřeními sdílenými s ISO 27001, pokud jsou zapnuté oba rámce.

Co je GDPR?

Obecné nařízení EU o ochraně osobních údajů. Každá organizace zpracovávající osobní údaje obyvatel EU: dodavatelé SaaS, e-commerce, zdravotnictví, finance, veřejný sektor, vzdělávání.

Na koho se vztahuje

  • Firmy B2B SaaS obsluhující zákazníky v EU
  • Health-tech, fintech a edtech s citlivými osobními údaji
  • Provozovatelé e-commerce a marketingu pracující s údaji spotřebitelů z EU
  • Veřejný sektor a neziskové organizace v působnosti GDPR

Hlavní opatření GDPR pokrytá v Dazr

Články 6, 9Záznamy o právním základu a kontroly zvláštních kategorií u každé činnosti zpracování.
Článek 28Registr dodavatelů a zpracovatelů s URL smluv o zpracování a daty revizí (Pro a Enterprise).
Článek 30Záznamy o činnostech zpracování jako registr, propojené se zapojenými dodavateli.
Článek 32Technická a organizační opatření, s opatřeními sdílenými s ISO 27001, pokud jsou zapnuté oba rámce.
Články 33–34Registr porušení s poli pro oznámení úřadu a 72hodinovou lhůtou.
Článek 35Registr DPIA propojený s činnostmi zpracování a riziky a k tomu opakovaná revize.

Na co se auditoři dívají

Dozorové úřady ověřují důkazy vzorkem: záznamy o zpracování jsou aktuální, registr porušení existuje a je vyplněný, změny zpracovatelů se oznamují, u vysoce rizikového zpracování existují DPIA. Platforma uchovává každý z nich.

Jak Dazr pomáhá s GDPR

S Dazr Compliance můžete:

  • Veďte záznamy o zpracování v registru podle článku 30, nebo propojte své stávající záznamy a revidujte je v pravidelném intervalu
  • Provozujte registr porušení se závažností, časy, blokem oznámení úřadu a hlavní příčinou
  • Udržujte registr zpracovatelů s URL smluv o zpracování, daty revizí a upozorněním na vypršení smluv (Pro a Enterprise)
  • Sledujte DPIA jako opakovaná opatření u každé vysoce rizikové činnosti zpracování
  • Při kontrole předejte dozorovému úřadu přehlednou auditní stopu
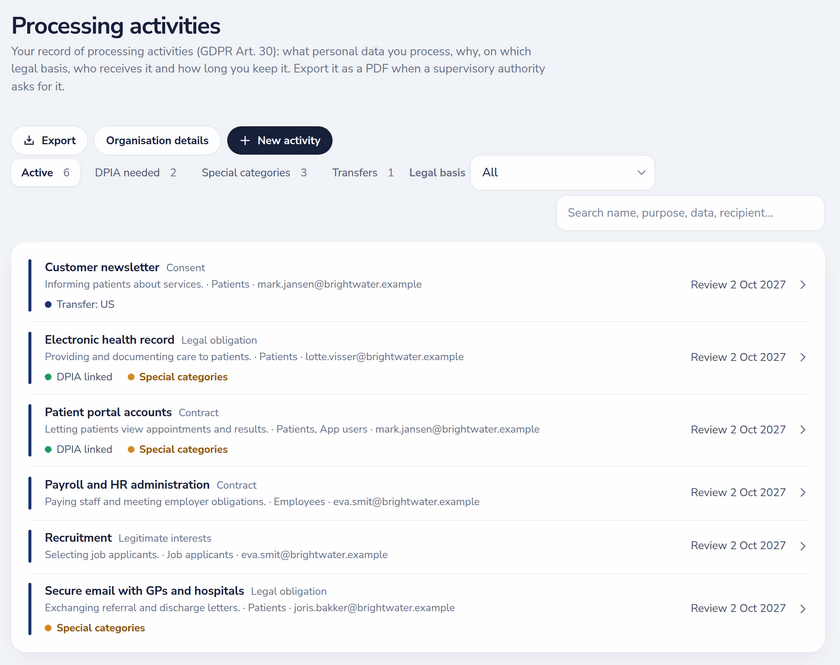
Záznamy o činnostech zpracování podle článku 30 GDPR s právním základem, subjekty údajů, zvláštními kategoriemi, předáváním a propojenými DPIA
Činnosti zpracování s právním základem, předáváním a DPIA.

Zpět na úplný přehled Dazr Compliance › | Zaregistrovat se zdarma ›

Odpovědi na otázky ke GDPR.

Podá Dazr oznámení o porušení dozorovému úřadu za mě?

Ne. Dazr uchovává pole pro ohlášení podle článku 33, zaznamenává čas každé změny stavu a u incidentu zobrazuje 72hodinové odpočítávání, samotné ohlášení ale probíhá přes portál vašeho dozorového úřadu. Lhůtu si spočítejte bezplatnou kalkulačkou lhůt pro ohlášení.

Mohu Dazr používat spolu s externím pověřencem?

Ano. Zaznamenejte jméno a e-mail pověřence v profilu compliance a přidejte jej jako člena (nebo jako auditora jen ke čtení), aby viděl registry a dostával připomínky.

Kde jsou data hostována?

Pouze v Evropské unii. Záznamy pracovního prostoru jsou na aplikační vrstvě šifrované v klidu pomocí AES-256-GCM; nahrané soubory s důkazy spoléhají na šifrování v klidu poskytovatele úložiště.

Je Dazr zpracovatel?

Ano. Jsme váš italský zpracovatel podle článku 28 GDPR; smlouva o zpracování na /legal/dpa se aktivuje automaticky při vytvoření pracovního prostoru a aktuální seznam dalších zpracovatelů zveřejňujeme na /legal/subprocessors.

Začněte s programem GDPR.