Pro organizace všech velikostí
Stejná platforma slouží jedinému člověku odpovědnému za compliance v bezplatném tarifu i organizaci se stovkami uživatelů v Enterprise. Když rostete, nic se nestaví znovu: rámce, registry, důkazy a historie zůstávají v pracovním prostoru a tarif jen mění, co je odemčeno.
| Pro | Enterprise | |
|---|---|---|
| Uživatelé | Až 5 | Až 999 |
| Rámce | 5 | Všech 15 |
| Protokol aktivit | 25 000 událostí | 50 000 událostí |
| Auditní stopa v PDF | Jméno vaší firmy | White-label: logo, podtitul, zápatí, podepisující osoba |
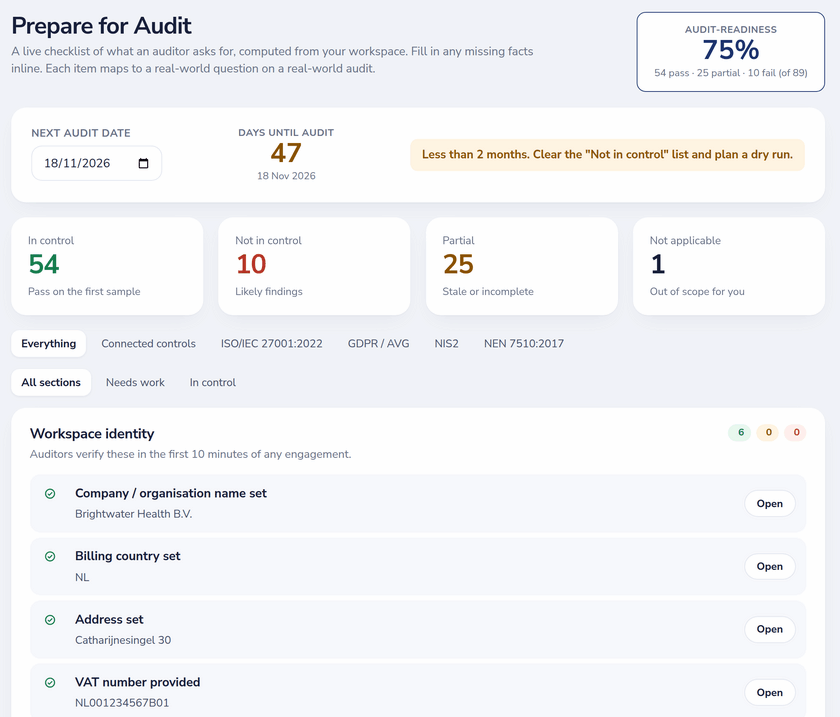
| Připravenost | Náhled mezer | Prepare for Audit s úplným skóre |
| Integrace | Export do Excelu / CSV | Plus REST API, podepsané webhooky, hromadný import |
| Podpora | Prioritní, jmenovaný specialista na zavedení, roční obchodní revize |
Identita, role a bezpečnost
- Přihlášení účtem Google nebo Microsoft (pracovní účty Entra ID) pomocí OpenID Connect s PKCE, state a nonce, nebo jednorázovým kódem e-mailem.
- Role: jeden vlastník, správci, kteří spravují registry a nastavení, členové, kteří pracují na přiřazených opatřeních a čtou registry, a externí auditoři s vlastním časově omezeným přístupem jen ke čtení.
- Relace: každý požadavek se ověřuje vůči aktuálnímu členství a je omezen na váš pracovní prostor; „odhlásit všude“ zruší všechny relace.
- Hosting: data aplikace a zálohy v EU; záznamy pracovního prostoru šifrované v klidu pomocí AES-256-GCM na úrovni aplikace; zobrazení stránek se počítají bez cookies, bez reklamních pixelů a sledovacích nástrojů třetích stran.
- Protokol aktivit každé akce, která mění stav, včetně akcí podpory Dazr, s vyhledáváním, filtry a exportem; 50 000 událostí v Enterprise.
Audit a ujištění
- Správa auditorů: pozvěte externí auditory na 1–60 dní s ověřením kódem z e-mailu, kdykoli jim přístup odeberte a nechte je komentovat opatření.
- Prepare for Audit: 34 kontrol pracovního prostoru plus kontroly pro každý rámec, se skóre připravenosti v přehledu.
- Auditní stopa v PDF white-label s vaším logem, podtitulem, textem zápatí a podepisující osobou.
- Registr rizik s tepelnou mapou inherentního a zbytkového rizika, ošetřením a podepsaným přijetím.
- Řízená stránka důvěryhodnosti: zveřejněte bezpečnostní odpovědi a nechte zákazníky žádat o přístup k těm citlivým.
- Veřejný portál pro hlášení porušení pro zaměstnance a třetí strany, s frontou ke schválení do registru incidentů.
15 rámců v jednom pracovním prostoru
ISO 27001:2022, GDPR, NIS2, NEN 7510, DORA, EU AI Act, ISO 27701, ISO 22301, SOC 2, BIO, PCI DSS, Cyber Resilience Act, CyFun, ACN a NÚKIB běží vedle sebe, každý jako vlastní sada opakovaných opatření. Prohlášení o aplikovatelnosti vyřadí neaplikovatelná opatření z opatření i z pokrytí. Politiky lze propojit s opatřeními více rámců najednou, například politiku reakce na incidenty s ISO 27001 A.5.24-A.5.26 a čl. 23 NIS2. Dazr opatření mezi rámci automaticky nepropojuje.
Integrace a data
- REST API (jen ke čtení, klíče Bearer): pracovní prostor, připravenost, opatření, rizika, incidenty, dodavatelé, aktiva a aktivita; 240 požadavků za minutu a 60 000 denně na klíč.
- Webhooky: až 10 koncových bodů, podepsané HMAC-SHA256, pro události opatření, rizik, incidentů, příjmu hlášení a dodavatelů.
- Hromadný import dodavatelů, aktiv a incidentů z Excelu, ODS nebo CSV, s mapováním sloupců a náhledem.
- Vlastní opakování: nastavte vlastní interval revize pro každé opatření.
- Exportujte každý registr do Excelu nebo CSV kdykoli.
Custom: na míru na vyžádání
Custom naceníme na vyžádání, na základě smlouvy, a na vyžádání přidává práci týmu Dazr: přehledy a reporty kolem vašich vlastních KPI, integrace se systémy jako ticketing, HR nebo BI a šablony vlastních rámců vedle 15 vestavěných. Rozsah a cenu dohodneme u každého požadavku. sales@dazr.eu
Domluvit hovor
Prohlédněte si Dazr Compliance s vašimi rámci a otázkami, na hovoru v čase, který vám vyhovuje.
Nebo napište na sales@dazr.eu své jméno, organizaci, velikost týmu a rámce, se kterými pracujete.