Co je Cyber Resilience Act?
Cyber Resilience Act (nařízení (EU) 2024/2847) stanoví pravidla kybernetické bezpečnosti pro produkty s digitálními prvky: hardware a software, které se připojují k zařízení nebo síti, včetně jejich dálkového zpracování dat. Výrobci navrhují produkty podle základních požadavků přílohy I, řeší zranitelnosti po celou dobu podpory, hlásí závažné bezpečnostní události a prokazují shodu dříve, než připojí označení CE.
Kdy se CRA použije
- 10. prosince 2024: nařízení vstoupilo v platnost.
- 11. června 2026: pravidla pro oznámené subjekty (kapitola IV).
- 11. září 2026: hlášení aktivně zneužívaných zranitelností a závažných incidentů (článek 14), i pro produkty uvedené na trh před 11. prosincem 2027.
- 11. prosince 2027: všechny ostatní povinnosti, včetně základních požadavků, posuzování shody a označení CE.
ENISA spustila jednotnou platformu pro podávání hlášení 11. září 2026. Komise popsala kategorie důležitých a kritických produktů v prováděcím nařízení (EU) 2025/2392 a v červenci 2026 zveřejnila pokyny k uplatňování CRA. Zdroj: nařízení (EU) 2024/2847 na EUR-Lex.
Na koho se vztahuje
- Výrobci hardwaru a softwaru dodávaného na trh EU, za úplatu nebo bezplatně, v rámci obchodní činnosti
- Dovozci a distributoři, kteří před prodejem kontrolují označení CE, dokumentaci a kontaktní údaje
- Kdo prodává produkt pod vlastním jménem nebo jej podstatně změní, stává se výrobcem
- Správci softwaru s otevřeným zdrojovým kódem, s vlastním, mírnějším režimem (článek 24)
Třídy produktů a posuzování shody
Rozhoduje základní funkce produktu. Svobodný software s otevřeným zdrojovým kódem z přílohy III může využít vnitřní řízení, pokud je jeho technická dokumentace veřejná.
Hlášení podle článku 14
- Včasné varování do 24 hodin od zjištění aktivně zneužívané zranitelnosti nebo závažného incidentu.
- Oznámení do 72 hodin, s povahou zneužití nebo incidentu a přijatými opatřeními.
- Závěrečná zpráva nejpozději 14 dní poté, co je pro zranitelnost k dispozici oprava, nebo jeden měsíc po oznámení incidentu.
Hlášení se podávají přes jednotnou platformu pro podávání hlášení agentury ENISA týmu CSIRT určenému jako koordinátor v členském státě vaší hlavní provozovny. Informujete také dotčené osoby.
Hlavní opatření CRA, která Dazr pokrývá
Jak Dazr pomáhá s CRA
Dazr Compliance je platforma pro řízení souladu (software GRC) hostovaná v EU pro evropské organizace všech velikostí, od pětičlenného týmu po velký podnik. Cyber Resilience Act je jedním z jejích dvanácti rámců: 42 opakujících se opatření a modul produktů. V praxi to znamená:
- Registr produktů s verzemi, dobou podpory, postupem posuzování shody, označením CE a stavem prohlášení
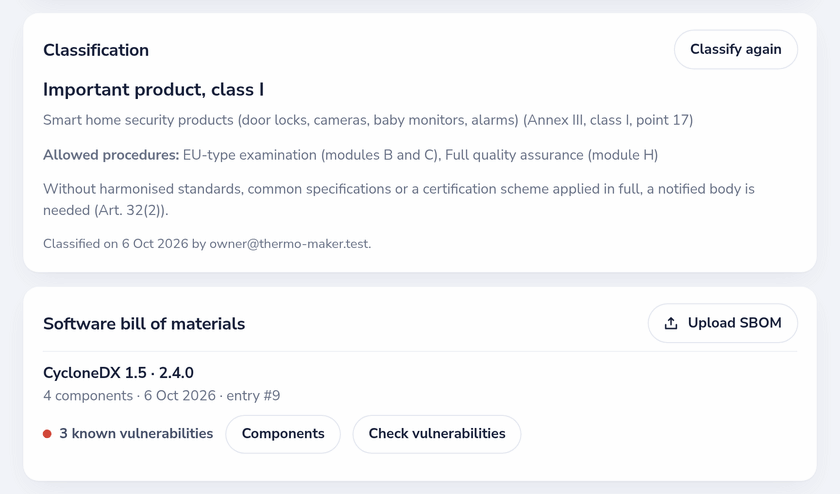
- Řízená klasifikace podle článku 2 a příloh III a IV, která ukazuje, jaké postupy posuzování shody jsou přípustné
- Nahrání SBOM (CycloneDX nebo SPDX v JSON) s komponentami, licencemi a kontrolou známých zranitelností v OSV.dev
- Zranitelnosti s identifikátory CVE a GHSA, dotčenými a opravenými verzemi a stavem zveřejnění
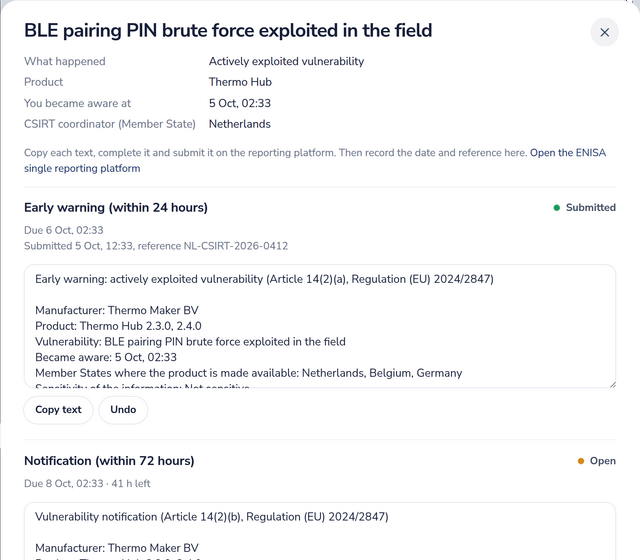
- Hlášení podle článku 14 s průběžnými lhůtami 24 hodin, 72 hodin a závěrečné zprávy, návrhem textu pro každou fázi a připomínkami e-mailem
- Technická dokumentace (příloha VII) a EU prohlášení o shodě (příloha V) v PDF a k tomu politika koordinovaného zveřejňování zranitelností ke schválení v sekci Politiky
Zapečetěný záznam důkazů
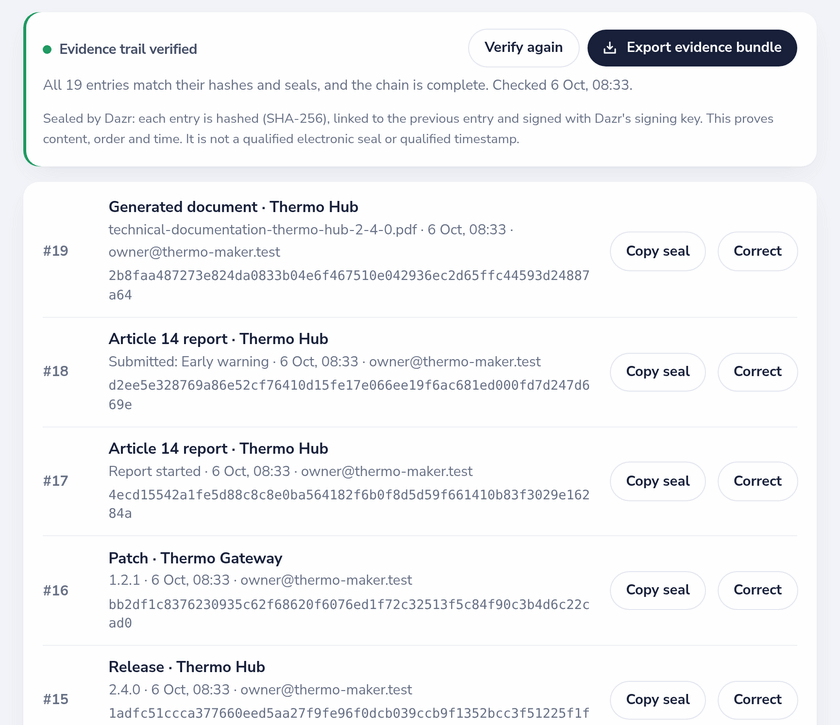
Vše, co v modulu CRA zaznamenáte, se stane položkou vašeho záznamu důkazů: produkty, klasifikace, SBOM, vydání a opravy, zranitelnosti, hlášení a vytvořené dokumenty. Každá položka má hash SHA-256, obsahuje hash předchozí položky a je podepsána společností Dazr. Položky se nikdy neupravují; oprava je nová položka, která odkazuje na tu starou. Pokud položku změníte, odstraníte nebo přesunete, ověření selže.
- Portál na požádání ověří celý řetězec a každý podpis
- Balíček důkazů obsahuje položky, soubory, podpisy, veřejné klíče, čitelné shrnutí v PDF a malý ověřovací program, který funguje offline
- Orgány dozoru nad trhem a oznámené subjekty mohou balíček zkontrolovat bez přístupu do vašeho pracovního prostoru
„Zapečetěno Dazr“ znamená, že podpisový klíč Dazr potvrzuje obsah, pořadí a čas. Nejde o kvalifikovanou elektronickou pečeť ani kvalifikované časové razítko podle nařízení eIDAS.
Ověření pečeti
Vložte pečeť, soubor manifest.jws z balíčku důkazů nebo hash položky. Dazr zkontroluje podpis a potvrdí, zda jej vydal. Nic dalšího se neodesílá ani nezobrazuje.
Na co se dívají orgány dozoru nad trhem
Na odůvodněnou žádost orgány požadují technickou dokumentaci, EU prohlášení o shodě a v případě potřeby SBOM. Kontrolují, zda klasifikace a postup posuzování shody odpovídají produktu, zda byly zranitelnosti včas řešeny a nahlášeny a zda je dodržována doba podpory. Dazr uchovává vše na jednom místě, nejméně deset let nebo po dobu podpory.
Zpět na úplný přehled Dazr Compliance › | Zaregistrovat se zdarma ›