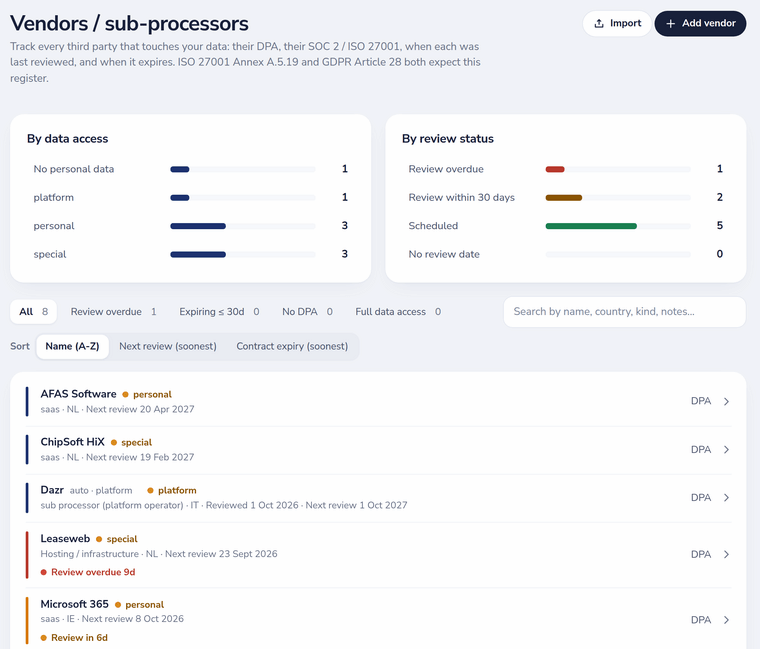
Registr dodavatelů a zpracovatelů
Příloha A.5.19 ISO 27001 i článek 28 GDPR očekávají registr třetích stran, na které spoléháte. Každý dodavatel zaznamenává svůj typ (SaaS, hosting, platby a další), zemi, data, ke kterým má přístup (žádná, osobní nebo zvláštní kategorie), odkaz na smlouvu o zpracování a své certifikáty, jako je ISO 27001 nebo SOC 2, poznámky, datum příští revize a datum vypršení smlouvy.
- Dva grafy ukazují dodavatele podle přístupu k datům a podle stavu revize: po termínu, do 30 dní, naplánováno nebo bez data.
- Filtrujte podle revize po termínu, smlouvy vyprší do 30 dní, bez smlouvy o zpracování nebo plného přístupu k datům; řaďte podle názvu, příští revize nebo vypršení smlouvy.
- Revize dodavatelů na řadě přicházejí ve stejném denním souhrnu jako vypršující důkazy.
Inventář aktiv
Jeden inventář pro hardware, aplikace, databáze a další aktiva, každé s vlastníkem, kritičností a klasifikací. Aktiva se propojují s činnostmi zpracování, riziky, procesy a opatřeními, takže vidíte, co na čem závisí.
Import, export a stránka důvěryhodnosti
- Stahujte registry dodavatelů a aktiv do Excelu a CSV od Basic výše.
- V Enterprise importujte stávající registry z Excelu nebo CSV s mapováním sloupců a náhledem.
- Vyberte, kteří dodavatelé se zobrazí jako zpracovatelé na vaší veřejné stránce důvěryhodnosti.
- Auditoři čtou oba registry ve vlastním portálu; události dodavatelů odcházejí v Enterprise jako webhooky.